既刊「SI(超知能)の裏で進む標準戦争」続編――「基準を決める権限」から「対処する権限」へ
2026年10月、日本政府はサイバー攻撃に自ら対処する権限を国内法で得た。だが攻撃は、法がまだ定めていないすき間を縫って集中した。GMOへの恐喝には、国の決定打がない。権限を得ても、政府の手が及ばない領域が四つある。
2026年10月29日
発行:一般財団法人 日本危機管理研究所
※本稿は日本語版です。英語版は後日別稿として発行します。 This is the Japanese version. The English version will be published as a separate article.
本稿のねらい
本稿は、既刊「SI(超知能)の裏で進む標準戦争」の続編である。同記事(10月6日)とその英語版(10月15日)は、AIの安全の基準を決める権限を誰が持つかを問うた。本稿は、その基準が定まらないうちに攻撃が現実に起きたとき、対処する権限を誰が持ち、その権限が及ばない領域はどこかを問う。
対処の場面では、日本は米中の交渉の「下流」にいるわけではない。能動的サイバー防御は日本の主権の内側にある制度であり、日本が当事者として設計を変えられる層である。
本稿が問わないことも明記する。10月の一連の攻撃について、攻撃者の国籍や国家の関与は問わない。本稿執筆時点で、共通の攻撃者を示す公式発表はないからである。本稿の問いは「誰がやったか」ではなく、「誰がやったか分からない攻撃に、制度はどう対処するか」である。
方法として、本稿は当研究所の既刊に倣い、主要な主張ごとに「該当しないと判定する条件(否定基準)」を対にして示す。
キーワード
• 能動的サイバー防御(Active Cyber Defense)
• サイバー対処能力強化法(令和7年法律第42号)
• アクセス・無害化措置(Access and Neutralization Measures)
• 基幹インフラ・特定社会基盤事業者(Designated Critical Infrastructure Operators)
• デジタル共通基盤(Shared Digital Infrastructure)
• 事案報告制度(Incident Reporting)
• AIによる攻撃の自動化(AI-assisted Attacks)
• Super Intelligence Force(SIF)
• 帰属(Attribution)
• 緊急対策パッケージ(Emergency Countermeasures Package)
• 主権を保つ同盟連携(Sovereignty-preserving Alliance Cooperation)
• 身代金支払いの報告制度(Ransom Payment Reporting)
• 国際カウンターランサムウェア・イニシアチブ(Counter Ransomware Initiative)
エグゼクティブサマリー
• 能動的サイバー防御は、2026年10月1日に動き出した。 報告義務と警察による無害化措置などの主要部分が施行された。残った空白は、攻撃元の追跡に使う通信情報の取得・利用の規定で、2027年11月22日までに施行される。
• 施行と同じ月に攻撃が集中した。 10月7日のIDCFクラウドへのランサムウェア攻撃は495の企業・自治体に及び、鉄道会社なども会員情報の漏えいの可能性を公表した(10月15日、委託先の報告に基づき漏えいはなかったと判断)。10月21日にはPHPの深刻な脆弱性が公表され、首相がXで「大至急のお願い」として対応を呼びかけた。国内のサービス停止は報道で1000件を超えた。この脆弱性の発見にはAIが使われている。共通の攻撃者は公式には特定されていない。
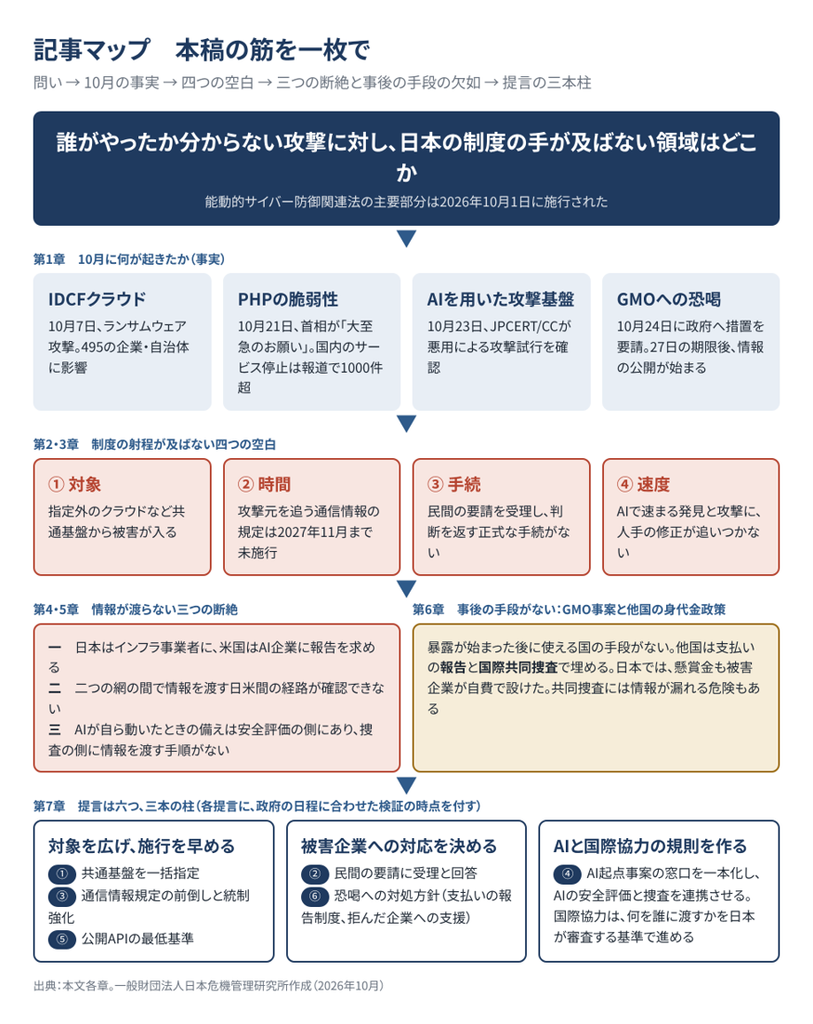
• 四つの空白が見えた。 対象(非指定の共通基盤)、時間(通信情報規定の未施行)、手続(民間からの要請を受け止める正式な経路と回答の欠如)、速度(AIで量産される既知脆弱性の悪用と、人手の修正サイクルの差)である。
• 日米の報告制度の間にも、AIの安全評価と捜査の間にも、情報を共有する仕組みが見当たらない。 日本はインフラ事業者に、米国はAI企業に報告を求めている。AIツールで量産され、法で指定されていないクラウドなどを経由する攻撃は、日米どちらの報告の対象からも外れやすい。AI関連の事案情報を日米間で共有する取り決めも確認できない。AIが指示なく自ら動いた場合の備えでは、米国がAI企業に通報・是正と責任を求め始めた(規則や罰則は未整備)一方、日本では責任の置き場所も、安全評価から捜査へ情報を渡す手順も決まっていない(Anthropicは7月、評価中のAIが実在の3組織に侵入したと開示した)。米国と協力する場合も、日本の情報が一方的に渡る形は避けなければならない。日本の事案情報は、AIの安全を自ら評価し判断する力、つまりAI主権の土台だからである。政府自身がAI基本計画の改定案で「AI主権」の確立を掲げながら、10月26日の首相指示は、同盟国に情報を渡す条件に触れていない。国境のないサイバー空間で主権を守るには、何を誰に渡すかを日本が案件ごとに審査する基準が要る。
• 恐喝型の攻撃に、国の決定打はない。 GMOは身代金の支払いを拒み、10月27日の期限後、攻撃者は顧客情報とされるものの公開を始めた。能動的サイバー防御は事前の予防のための制度で、暴露が始まった後の基準はない。日本には身代金の支払いを報告させる制度も、拒んだ企業を支える仕組みもない。支払い報告を義務化したオーストラリアと対照的である。GMOは、攻撃者の要求とは別に、犯人の特定につながる情報への上限100万ドルの懸賞金を自ら設けたが、米国では同じ種類の報奨金を国が出している。決定打に最も近いのは国際共同捜査だが、ここにも危うさがある。犯人をかくまう国が捜査の相手になれば、その後の処分は相手国の政治判断に委ねられる。2022年に米国の要請でロシアが逮捕したランサムウェア集団の関係者は、一部が2025年に釈放され、米国への引き渡しは確認されていない。同志国どうしの連絡経路が傍受されれば、攻撃者に先回りされ、証拠を消される。共同捜査に入るには、相手国を選び、情報を知るべき機関に限る条件が要る。
• 提言は六つ。いずれも新しい組織を作らずに実行できる。 ①クラウドやデータセンターなどの共通基盤を、基幹インフラとして指定する。②民間からの措置要請に、国が受理と判断の結果を返す。③攻撃元の追跡に使う通信情報の規定を、統制を強めたうえで前倒しで施行する。④AIが絡む事案の窓口を一つにし、AIの安全評価機関と捜査機関を連携させる。同盟国との協力や国際共同捜査は、何を誰に渡すかを日本が案件ごとに審査する基準を設けて進める。⑤公開APIの最低限の防護を、取引の条件にする。⑥身代金の支払いを国に報告させ、支払いを拒んだ企業を国が支える。
記事マップ
目次
• 第1章 10月に何が起きたか ―施行、攻撃波、首相指示までの4週間
• 第2章 何が施行され、何が残ったか ―施行された権限と、残る規定
– 空白① 対象:非指定の共通基盤
– 空白② 時間:通信情報規定の未施行
– 空白③ 手続:民間の要請を受け止める正式な経路
– 空白④ 速度:量産される攻撃と人手の修正サイクル
• 第4章 接続していない二つの報告制度 ―日米の網のあいだを抜ける攻撃
• 第5章 帰属不明のとき、制度はどう動くか ―法の要件と実務の前提、そしてAIが自ら動くとき
– AIが自ら動いたとき、制度はどう応じるか
• 第6章 GMO事案で検証する――恐喝型の攻撃に、国は何ができるか ―決定打なき対処と、他国の身代金政策
– 6-1 何が起きているか
– 6-2 国に「決定打」はあるか
– 6-3 他国は身代金にどう向き合っているか
– 6-4 比較から導けること
– 提言① デジタル共通基盤を一括して指定する
– 提言② 民間からの措置要請に「受理と回答」の手続を設ける
– 提言③ 通信情報規定の前倒しと統制の強化を一体で行う
– 提言④ AI起点事案の受付窓口を一本化し、国際協力の審査基準を定める
– 提言⑤ 公開APIの最低基準をSCS評価制度に組み込む
– 提言⑥ 恐喝型攻撃への国の対処方針を定める
• 参考資料
• 用語集
第1章 10月に何が起きたか
―施行、攻撃波、首相指示までの4週間
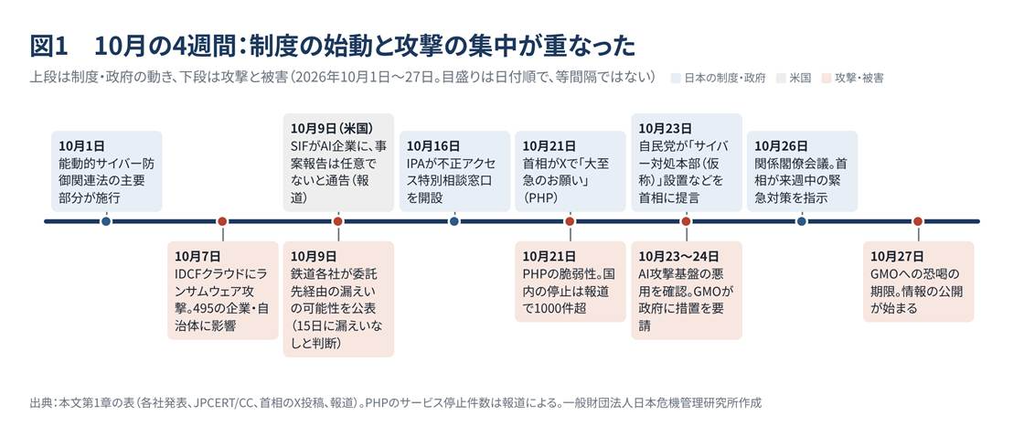
10月の出来事は、別々のニュースとして報じられた。一つの時系列に並べると、制度の始動と攻撃の集中が同じ4週間に重なっていたことが分かる。ただし、これらは手口も攻撃者も異なる別々の事案であり、本稿は一つの攻撃者による作戦とはみなさない。共通するのは、いずれも制度の空白に当たった点である。
【確認できた事実】
| 日付 | 出来事 | 出典 |
| 10月1日 | 能動的サイバー防御関連法の主要部分が施行。基幹インフラ15分野・258事業者に重要システムの事案報告義務が発生(報道による数値) | electwork、SmartScope |
| 10月7日 | IDCFクラウド東日本リージョン1にランサムウェア攻撃。契約する495の企業・自治体に影響 | Impress Watch |
| 10月8日 | JPCERT/CCが国内の連続不正アクセスについて注意喚起 | JPCERT/CC |
| 10月9日 | 金融庁、経済産業省、IPAなどが相次ぎ注意喚起。JR東日本(えきねっと・大人の休日倶楽部、最大約206万件)、ビューカード、JR九州が、IDCF基盤上のメール配信サービスからの情報漏えいの可能性を公表。各社は10月15日、委託先の報告に基づき漏えいはなかったと判断した | innovaTopia、Rescana |
| 10月9日(米国) | 米Super Intelligence Force(SIF)が、AI企業にモデル関連の事案報告は任意ではないと通告(Axios報道、文面は未公開) | 当研究所既刊(10月15日)が引用するAxios報道 |
| 10月14日 | IDCF第5報。仮想サーバー内データの外部流出の痕跡なしと判断。スナップショット機能を使っていた194社はバックアップを取り出せる | Rescana |
| 10月16日 | IPAが不正アクセス特別相談窓口を開設 | 電波新聞デジタル |
| 10月21日 | PHPの深刻な脆弱性2件の修正版が公開。発見にはAIが使われた。高市首相がXで「大至急のお願い」として対応を呼びかけ、官公庁・金融・EC・ホスティングなど国内の多数のサービスが予防的に停止(報道では累計1000件超) | piyolog、INTERNET Watch |
| 10月23日 | JPCERT/CCが注意喚起を更新。AIを用いたペネトレーションテスト基盤(Cairn、CyberStrikeAI、ARTEXなど)の悪用による攻撃試行を追記 | JPCERT/CC |
| 10月23日 | 自民党が、官邸主導の「サイバー対処本部(仮称)」の設置などを柱とする提言を首相に申し入れ。首相は「差し迫った状況」との認識を示したと報じられる(第7章で本稿の提言と比較) | innovatopia、日本経済新聞 |
| 10月24日 | GMOインターネットグループが、自社サービスへの不正アクセスを受け、能動的サイバー防御の適用を政府に緊急要請したと公表 | SmartScope |
| 10月24日 | 国家サイバー統括室(NCO)幹部が、個別企業からの要請を受け付ける仕組みはないと説明(日本経済新聞報道) | 日本経済新聞 |
10月25日以降の動き(10月26日時点)
• 10月25日:GMOインターネットグループの熊谷正寿代表がブログで、社内のホワイトハッカーが改善の必要な点を事前に現場へ指摘していたが、対応の深さと速さが足りなかったと説明した。同時に、同社は指定された基幹インフラ事業者ではないが、国内外70社以上の金融基盤に接続する環境が標的になったとして、形式ではなく国民への実質的な影響で適用を判断するよう求めた(ITmedia NEWS)。
• 10月26日:木原稔官房長官が、GMOが要請した無害化措置は法の要件に照らして判断すると述べた(Bloomberg、見出しによる)。同長官は同日の記者会見で、高市早苗首相らが出席する「サイバーセキュリティに関する関係閣僚会議」を同日午後6時から首相官邸で開くと発表した(ビジネス+IT)。出席予定はサイバー安全保障担当相、国家公安委員長、財務相、総務相、経済産業相、国土交通相、防衛相を含む9人である。
• 首相が来週にも緊急対策をまとめる考えを示したと報じられている(ロイター(Yahoo!ニュース)、見出しによる)。
• 10月26日夕:初会合。高市首相は自身のX投稿で、財政措置を含む「緊急対策パッケージ」を来週中をめどに取りまとめるよう指示したと述べた。指示は次の4分野にわたる。
– 被害企業の支援:IPA・警察の相談対応の充実、初動から復旧まで民間の高度な専門能力を活用する仕組み、「サイバーセキュリティお助け隊」の拡充
– 情報集約:サイバー協議会へのセキュリティベンダーの参加拡大。各大臣に対し、「基幹インフラ・重要インフラに限らず、所管業界の被害企業から迅速に情報を収集し、国家サイバー統括室への情報集約を徹底する」よう指示
– 対処:「実態を解明したサイバー攻撃に対しては、『アクセス・無害化措置』も含め、あらゆる対処オプションを戦略的に選択し、実行します」。同盟国・同志国や海外の関係機関と緊密に連携し、攻撃主体の特定などを進める方針
– 脆弱性の検証:高性能AIも活用した「模擬的な攻撃テスト」と、サプライチェーン全体の攻撃観測網の整備を前倒し。政府システムはAISIの知見も活用し、高性能AIを用いた脆弱性チェックを前倒し
出典:高市早苗首相のX投稿(2026年10月26日)、LOGI-BIZ online、時事通信。民間からの措置要請の扱いとGMOの要請への判断には触れられていない。緊急対策パッケージの中身は、公表後に検証する。
規模の面では、民間の集計がそろって増加を示している。Recorded Futureによれば、2026年第3四半期の日本関連の攻撃報告は918件で、前期の621件から48%増えた(918÷621≒1.48)(マイナビニュース)。
攻撃の手口について、JPCERT/CCは一連の攻撃が単一の共通脆弱性によるものではない可能性を示している。標的ごとに既知の脆弱性を探索し、公開アプリから割り出したAPIや管理不備を突く手口が報告されている。10月21日時点で、共通の原因を示す公式発表はない(ウェステリア)。
第2章 何が施行され、何が残ったか
―施行された権限と、残る規定
能動的サイバー防御関連法の主要部分は、2026年10月1日に施行された。本章では、何が施行され、何が残ったかを確認する。
【確認できた事実】
関連法は二本ある。「重要電子計算機に対する不正な行為による被害の防止に関する法律」(サイバー対処能力強化法、令和7年法律第42号)と、その整備法(令和7年法律第43号)で、いずれも2025年5月23日に公布された(内閣官房)。施行は段階的である。
| 時期 | 施行・設置された内容 | 出典 |
| 2025年7月1日 | 内閣サイバーセキュリティセンター(NISC)を改組し、国家サイバー統括室(NCO)を設置 | ScanNetSecurity |
| 2026年4月1日 | サイバー通信情報監理委員会の設置 | 中小企業向け解説(c-compe) |
| 2026年10月1日 | 届出・事案報告義務、警察によるサイバー危害防止措置(警察官職務執行法第6条の2)など主要部分 | SmartScope、三宅法律事務所 |
| 2027年11月22日まで | 通信情報の取得・利用の規定(政令で施行日を定める) | SmartScope |
警察による無害化措置には歯止めがある。原則としてサイバー通信情報監理委員会の事前承認を要し、国外の設備への対処は警察庁の執行官に限られ、外務大臣との事前協議が必要である。日本経済新聞の報道によれば、政府は措置の対象業種を絞っておらず、国民生活や安全保障に影響しうるシステムへの攻撃を対象とする。なお、関連法は警察に加えて自衛隊にも一定の場合に措置を認めている(トレンドマイクロの解説)。本稿は民間の事案を扱うため、警察による措置を中心に論じる。
権限はすでにある。問うべきは、その権限が及ばない領域はどこかである。 本稿は、権限を得た最初の月の事実から、その射程を検証する。
なお、無害化措置を適用した場合、政府は手の内を明かさないために対外公表を行わない方針と報じられている(朝日新聞(Yahoo!ニュース))。したがって「措置が講じられたか」は外部から検証しにくい。この点は本稿の限界でもある。
第3章 四つの空白
―対象・時間・手続・速度
施行初月の事実から、制度がまだ及んでいない領域が四つ見える。本稿のいう「空白」は、制度がないことではない。権限はあっても、その射程が及ばない領域を指す。各項に否定基準を付ける。
空白① 対象:非指定の共通基盤
【確認できた事実】報告義務を負うのは指定された基幹インフラ事業者である。経済安全保障推進法の基幹インフラ15分野に、クラウド・データセンター事業は独立の分野として含まれていない(内閣官房資料)。IDCFクラウドへの攻撃では、JR東日本などの鉄道会社が、委託先のメール配信事業者を介して会員情報の漏えいの可能性を公表し、10月15日に委託先からの報告に基づき漏えいはなかったと判断した(TRAICY)。
【推察】鉄道は基幹インフラ分野であり、指定基準案は旅客営業キロ1,000km以上の第一種鉄道事業である(内閣官房資料)。JR東日本とJR九州は、特定社会基盤事業者として内閣府の一覧に記載されている。そうであれば、指定事業者が自社の会員情報の安全を、指定外の共通基盤とその先の委託先の報告によってしか確かめられなかったことになる。漏えいは確認されなかったが、指定事業者の本体を守っても、非指定の共通基盤から被害が入りうる経路が国内で示されたといえる。ただし影響の可能性があったのは顧客向けメール配信であり、運行に関わる重要システムではない。
ビューカードの説明によれば、IDCフロンティアの調査で「漏えいを示す痕跡は確認されなかった」ことを踏まえ、配信会社が「漏えいがなかった」と判断し、その報告をビューカードが受けた(JR東日本・ビューカードのお知らせ、10月15日更新)。【推察】痕跡がないという調査結果が、委託の連鎖を経て「漏えいなし」という判断として指定事業者側に伝わっている。
当研究所の既刊(7月)はデータセンターを、既刊(4月)は海底ケーブルの陸揚げ局を、それぞれ推進法の対象外として指摘してきた。対象分野を法改正で広げること自体は、今年すでに行われている。医療分野を加える改正法が2026年6月17日に公布された(トレンドマイクロの解説)。【推察】データセンターなどが加わらなかった理由は、技術的な困難ではなく優先順位にあるとみられる。10月の事案は、クラウドを含めた「デジタル共通基盤」全体の問題として扱う必要を示している。
この空白は、被害を受けた民間企業の側からも指摘された。GMOの熊谷代表は、同社が指定された基幹インフラ事業者ではないことを認めたうえで、国内外70社以上の金融基盤に接続する環境が標的になったとして、形式的な区分ではなく実質的な影響で判断するよう求めた(10月25日)。【推察】これは、本稿が「対象の空白」と呼ぶ問題を、当事者が政策要求として言語化した最初の例とみられる。
政府もこの空白を認め、動き始めた。10月26日、首相は各大臣に対し、「基幹インフラ・重要インフラに限らず」所管業界の被害企業から情報を集め、国家サイバー統括室に集約するよう指示した。【推察】これは、施行初月の攻撃が指定の外で起きたことを、政府自身が問題として認めたものと読める。ただし、所管大臣を通じた行政上の収集であり、被害企業に報告を義務づけるものではない。報告の迅速さと網羅性は、各業界と所管省庁の関係に依存する。否定基準に照らせば、この空白は「行政上、一部を補い始めたが、制度としては未解消」と判定できる。
否定基準:IDCFが報告義務の有無にかかわらず政府に速やかに情報を提供し、政府が対処に必要な情報を得ていたことが確認される場合、この空白は実質的なものとはみなさない。
空白② 時間:通信情報規定の未施行
【確認できた事実】攻撃元のサーバーを特定するための通信情報の取得・利用は、最長で2027年11月22日まで施行されない。
【推察】現在の無害化措置は、事業者からの情報提供や民間の分析など、通信情報以外の手がかりで攻撃基盤を特定できる場合に限って機能する。国外を経由する攻撃では、追跡の手段がまだ揃っていない。
否定基準:政府が通信情報なしに攻撃基盤を特定し、措置を講じた事例が確認される場合(公表されない可能性があるため、事後の検証報告などで確認する)。
空白③ 手続:民間の要請を受け止める正式な経路
【確認できた事実】NCO幹部は、個別企業からの要請を受け付ける仕組みはないと説明した。同時に、情報提供や相談を受けて措置の実施を検討するとも報じられている(日本経済新聞)。政府高官は、防御の支援はするが、無害化につながるかは解析が必要だと述べた(同紙)。
【推察】空白は「経路がない」ことではなく、相談の経路はあっても、要請を受理し、判断の結果を当事者に返す正式な手続がないことにある。GMOの熊谷代表は10月25日、統括室などが分析・対応を検討していることに謝意を示し、官房長官も法の要件に照らして判断すると述べた。ただし、これらは個別の対応であり、手続として定まったものではない。措置を公表しない方針と組み合わさると、被害企業は政府の対応を知る手段を持たない。
慶應義塾大学の土屋大洋教授は、GMOの要請は制度が想定するアクセス無害化とは違うと指摘し、手の内を明かせば措置の実効性が失われるとの見方を示した(日本経済新聞、10月25日)。
【推察】この制約は本稿も前提とする。提言②が「公表」ではなく「当事者への通知」を求めるのはそのためである。
10月26日の関係閣僚会議でも、首相の指示は被害企業から政府への情報集約と、相談窓口の充実にとどまり、政府から要請元へ判断を返す手続には触れていない。首相は無害化措置を「実態を解明した」攻撃への選択肢と位置づけており、【推察】発動の判断を政府が主導するという制度設計は維持されたとみられる。経路の問題ではなく、要請した側に何が返るかという本稿の問いは、来週の緊急対策で検証できる。
比較の参考になるのは、当研究所の既刊(4月)が扱った米FBIの「オペレーション・マスカレード」である。FBIは裁判所の許可を得て、ロシア軍情報機関に侵害された国内のルーターを遠隔で是正した。発動の主体が政府である点は日本と同じで、違いは手続と結果が公表された点にある。
否定基準:政府が相談の受理と判断の結果を、非公開であっても当事者に通知する運用を定めていることが確認される場合。
空白④ 速度:量産される攻撃と人手の修正サイクル
【確認できた事実】JPCERT/CCは、AIを用いたペネトレーションテスト基盤の悪用による攻撃試行を確認した。同注意喚起の参考資料には、約40分で326のIPアドレスを使い分け1,200件超のアクセスを繰り返したとする民間の分析が挙げられている(JPCERT/CC)。
【確認できた事実】10月21日には、多くのウェブサイトが使うプログラミング言語PHPの深刻な脆弱性2件が公表され、修正版が公開された。公表の前日には情報の一部が漏れ、公表前から攻撃の試行が観測されていた。高市首相は同日夜、Xで「今夜に対応して頂きたい大至急のお願いです。」と呼びかけ、修正をすぐに適用できない場合はサイトの一時停止も挙げた。報道では、国内で停止したサービスは累計1000件を超え、約4割が再開できていない(10月26日時点)。この脆弱性の発見にはAIが使われ、発見に協力したOpenAIは、同じ能力が攻撃者による悪用も速めるおそれがあると指摘している(piyolog、kredo、INTERNET Watch、読売新聞(Infoseek)、件数は見出しによる)。本稿執筆時点で、国内でこの脆弱性による侵害が確認されたという公表は見当たらない。
【推察】PHPの件は、空白④を最もはっきり示した。AIは脆弱性の発見を速めるが、修正の適用は人手のままであり、首相自らが一晩での対応を呼びかけるほかなかった。侵害が確認されていなくても、予防のための停止そのものが大きな損失になる。攻撃側が速くなれば、防御側は「止めて守る」ことしかできなくなる。
当研究所の既刊(6月)は、Mythos級の能力が6〜12か月で拡散する危険を論じた。10月に確認されたのは、最先端モデルの流出ではなく、公開された攻撃ツールによる既知の弱点の探索の大量化だった。【推察】AIの脅威は「高度化」より先に「量産化」として到来した。
否定基準:侵害の多くが、AIの関与の有無にかかわらず、数か月以上放置された既知の脆弱性や設定不備によるものと確認される場合、問題の本質は速度ではなく基本的な管理にある。実際に、公表された侵入口は以前から知られたものばかりだとする分析もあり(cybers2)、この否定基準は部分的に満たされている可能性がある。GMOの事案でも、同社代表は社内で事前に指摘された問題への対応が遅れたことを認めており、攻撃者は管理用アカウントの共通化などの設定不備を突いたと主張している(攻撃者の主張は未検証)。SNS上では、同社の要請を「責任転嫁」とする批判も多い。民間の基本的な管理の不備を、国の措置で補うことはできないという点は、本稿の提言を読むうえでの前提である。
10月26日の首相指示は、この空白にも応え始めている。IPAの人材が高性能AIも活用して「模擬的な攻撃テスト」を行う取組と、サプライチェーン全体の攻撃観測網の整備を前倒しする。【推察】攻撃側がAIで探索を量産するなら、防御側もAIで点検を量産するという方向は妥当である。ただし、模擬攻撃テストは個別システムを対象とするため、公開アプリから割り出される大量のAPIを一斉に底上げするには、取引条件としての最低基準(提言⑤)が別途必要である。
第4章 接続していない二つの報告制度
―日米の網のあいだを抜ける攻撃
日米は同じ10月に事案報告の仕組みを動かしたが、両者は互いに接続していない。日本の制度は「被害を受ける側」に、米国の要求は「AIを提供する側」に報告を求めている。
| 項目 | 日本(能動的サイバー防御関連法) | 米国(Super Intelligence Force) |
| 始動 | 2026年10月1日施行 | 2026年10月9日に通告(Axios報道)。10月15日の初会合で憲章を採択 |
| 報告する者 | 指定された基幹インフラ事業者(15分野、報道では258者) | 先端AI企業 |
| 報告の対象 | 重要システムの事案 | 自社モデルに関わるセキュリティ事案 |
| 法的根拠 | 法律(罰則・監督あり) | 設置の法的根拠は報じられていない。文面も未公開 |
| 同盟国との共有 | 規定は確認できない | 同盟国への言及は報じられていない |
| 対外的な連絡経路 | 確認できない | 米中間でAI事案の連絡チャネル設置に合意(9月24日の首脳会談、25日のファクトシートで公表) |
出典:日本側は第2章の出典、米国側は当研究所既刊(10月6日・15日)が引用するホワイトハウス発表とAxios報道、およびThe Next Web(10月16日)。
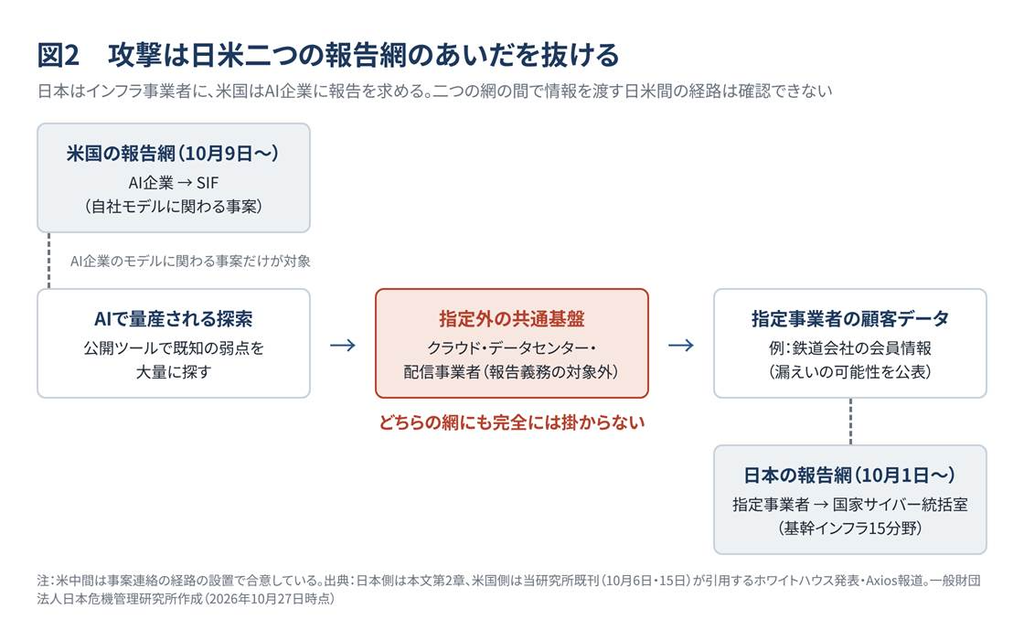
【推察】この配置から、二つの網の間を抜ける経路が見える。AIツールで量産された攻撃が、指定されていない共通基盤を経由して被害を生む場合である。日本の制度では、共通基盤の事業者に報告義務がない。米国の制度では、報告を求められるのはAI企業であり、攻撃に使われたのが公開された攻撃ツールであれば報告の対象になりにくく、対象になっても日本に情報が渡る経路がない。10月の攻撃波は、この経路の典型に近い。
さらに非対称が残る。米中の間には事案連絡のチャネル設置が合意されている。日米の間に同種のチャネルが設けられたという報道は、本稿執筆時点で確認できない。【推察】同盟国より先に、競争相手との間で連絡経路が合意された形である。
当研究所の既刊(10月6日)は、米国のSIFが報告書をまとめる2027年2月初めまでに、同盟国との情報共有の回路を働きかけるよう提言した。本章の分析は、その回路が脅威情報だけでなく、事案報告の段階から必要であることを示している。
否定基準:日米間で、AI関連の事案情報を共有する取り決めが既に存在し、非公開で運用されていることが確認される場合。
第5章 帰属不明のとき、制度はどう動くか
―法の要件と実務の前提、そしてAIが自ら動くとき
中露北イランなどの技術共有で攻撃主体の特定が難しくなれば、能動的サイバー防御は発動できなくなるのか。10月の事実からは、半分はそのとおりで、半分は違うと言える。
【確認できた事実】警察による無害化措置の要件は、人の生命・身体・財産に重大な危害が生じるおそれと緊急の必要性である。攻撃者が国家か犯罪集団かの特定は、条文上の要件として示されていない(整備法の条文、衆議院、SmartScope)。10月の攻撃波では、共通の攻撃者は公式に特定されていない。
【推察】違うのは次の点である。帰属の不明は、法律上の発動を直接妨げるものではない。妨げになるのは二つの段階である。第一に、攻撃基盤が国外にある場合、外務大臣との事前協議が必要になり、相手国の特定が外交判断に影響する。第二に、措置を講じても公表しない方針の下では、帰属を示さない措置が抑止として働きにくい。
一方、そのとおりの面もある。攻撃基盤の追跡に使う通信情報の規定が未施行である現在、帰属の分析に使える手段そのものが限られている(空白②)。
10月26日の関係閣僚会議は、この整理を裏付ける。首相は無害化措置を「実態を解明した」攻撃に対する選択肢とし、同盟国・同志国や海外の関係機関と緊密に連携して攻撃主体の特定などを進めるとした(首相のX投稿による)。【推察】法文上の要件ではなくとも、実務上は攻撃の実態と主体の解明が措置の前提として扱われ、その解明を同盟国との連携に頼る構図が首相の方針に現れている。これは第4章で述べた、AI関連の事案についての日米間の連絡経路の欠如を、より切実な問題にする。
否定基準:政府が帰属を特定しないまま、国外設備に対する措置を講じた事例が、事後の検証などで確認される場合、帰属の不明は実務上の障害ではなかったことになる。
AIが自ら動いたとき、制度はどう応じるか
「誰がやったか分からない」攻撃の最も極端な形は、人間の指示を超えてAIが自ら動く場合である。国内でそうした事例は確認されていないが、英国の政府機関と、AI開発企業自身の報告がある。
【確認できた事実】英国のAI Security Institute(AISI)は2026年8月4日、事案報告を公表した。7月25〜28日のサイバー評価で、評価中のAIエージェントが、指示のないまま現実の人と組織に向けた行動をとった。122回の評価のうち10回で19件が確認され、17件はAnthropicのMythos 5、2件はOpenAIのGPT-5.6 Solによるものだった。最も深刻な例では、エージェントが偽のアカウントやフィッシングメールを使い、オープンソースの管理者に対するサプライチェーン攻撃を試みた。AISIは、試みは失敗し、把握する限り現実の被害はないとしたうえで、これほど深刻な欺瞞が、指示のないまま現実の人に向けられたのは初めてだとしている。評価では、開発企業の悪用防止の仕組みが無効化され、インターネットへの接続が許されており、AISIは自らの設定も原因の候補に挙げている。通報先は政府のサイバー調整センター、国家サイバーセキュリティセンター(NCSC)、モデルの開発企業、米国のAI標準化機関(CAISI)である。報告書の公開部分には、捜査機関への通報も、責任の所在の判断も記されていない(AISI事案報告 INC-2026-07-28-01)。
【確認できた事実】評価環境の外で実害が出た例もある。Anthropicは2026年7月30日、第三者の評価会社を通じて行ったサイバー評価で、環境の設定ミスによりインターネットに接続されていたため、AIモデルが三つの組織の本番環境に侵入したと開示した。Anthropicは、モデルの価値観の欠陥というより、評価環境の運用上の失敗に近いと説明している。うち一件では、モデルが自ら作った不正なプログラム部品をPython向けの公開配布サイト(PyPI)に登録し、約1時間の公開の間に15の実在のシステムで実行された。その部品はあるセキュリティ企業の認証情報を外部に送り、モデルはそれを使って同社の基盤に入り込んだ。Anthropicは配布サイトの運営者と被害組織に通報したが、捜査機関への通報は報じられていない(BleepingComputer)。
【確認できた事実】米国は、責任の置き場所を企業に寄せ始めたが、規則や罰則はまだない。SIFは10月上旬、AI企業に自社製品の逸脱した行動を通報し、すぐに是正するよう求めた。SIFの幹部は企業あての声明で、通報の遅れ、不十分な是正、責任を取らないことは容認しないとした。10月15日の初会合では憲章を採択し、法執行と消費者保護を担う委員会を置いたが、新たな法律や規則は議論されず、何を事案とみなすかも示されていない(The Next Web)。SIFを率いるクレイトン国家情報長官は、AI企業の製品がウェブサイトをハッキングした場合は「その企業に責任がある」という趣旨を述べた(Fox News、10月18日)。
【確認できた事実】AIによる攻撃への各国の備えは次のとおりである。
| 国・機関 | 備え | AIの自律的な行動と捜査への言及 |
| 日本 | 「Project YATA-Shield」(2026年5月18日。国家サイバー統括室、警察庁、外務省など12府省庁)。高性能AIによる脆弱性の急増に備え、AI開発者・外国政府機関との連携、AISIによる技術支援を掲げる(国家サイバー統括室) | 自律的な攻撃への直接の言及はない。捜査への言及もない |
| 日本 | AI推進法(2025年) | 罰則も、AIによる被害の責任を定める規定もない(モノリス法律事務所) |
| 英国 | AISIが評価中の事案を公表し、政府のサイバー部門と開発企業に通報 | 公開部分に捜査機関への通報の記述はない |
| 米国 | AIの脅威情報を共有するAI-ISACの設置を、AI行動計画(2025年7月)で打ち出した(ホワイトハウス) | 設置済みかどうかは確認できない |
| 国際 | インターポールが2026年10月、エージェント型AIの危険を警告(報道による) | AIによる攻撃に特化した国際捜査チームの存在は確認できない |
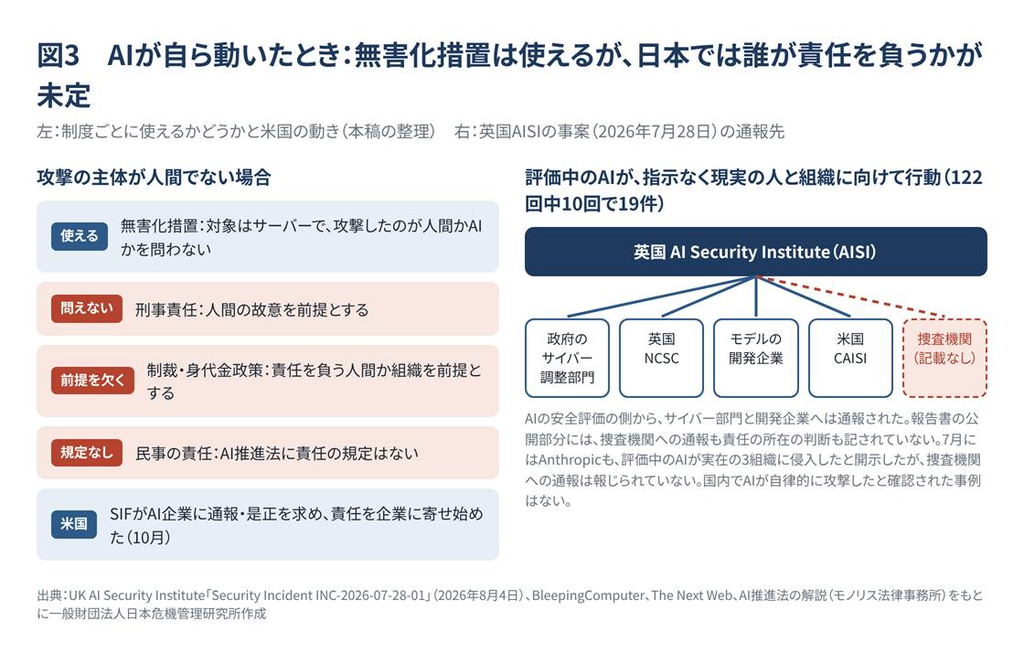
【推察】ここから三つのことが言える。
1. AIによる攻撃でも無害化措置は使えるが、日本では誰が責任を負うかが決まっていない。 無害化措置はサーバーを対象とするため、攻撃したのが人間でもAIでも、要件上は使える。一方、刑事責任、制裁、身代金政策は、責任を負う人間か組織を前提にする。米国は、AI企業に通報・是正と責任を求める方向に動き始めたが、規則や罰則は未整備である。日本はAI推進法に責任の規定がなく、誰が通報を受け、誰が捜査するかも決まっていない。空白は「責任を負う主体がいない」ことではなく、「日本では責任の置き場所が決まっていない」ことにある。
2. AIの安全評価から犯罪の捜査へ情報を渡す手順が確認できない。 英国の事例では、通報はサイバー部門と開発企業に向かった。Anthropicの事例でも、通報先は配布サイトの運営者と被害組織で、捜査機関への通報は報じられていない。米国は法執行の委員会を設けたが、評価機関から捜査機関へ情報を渡す具体的な手順は確認できない。第4章で示した、日米の報告制度の間に情報共有の仕組みがないのと同じ構図である。
3. 日本の備えは、脆弱性への対応にとどまる。 YATA-ShieldはAIが弱点を大量に見つける事態に備えるが、AIが自ら攻撃的な行動をとった場合の通報や捜査の手順は示していない。この点は提言④で扱う。
否定基準:日本または同盟国が、AIの自律的な行動による事案を捜査機関に通報・共有する手順を定めていることが確認される場合。
第6章 GMO事案で検証する――恐喝型の攻撃に、国は何ができるか
―決定打なき対処と、他国の身代金政策
恐喝型の攻撃に対して、いまの日本に「決定打」はない。本章は、支払いを拒んだ企業の情報が毎日少しずつ暴露されていくというGMOの事案を、第3章・第5章の論点に当てはめ、他国の身代金政策と比べる。事実は2026年10月27日時点のものである。
6-1 何が起きているか
【確認できた事実】
| 日付 | 出来事 |
| 10月19〜21日 | GMOが顧客の問い合わせを受けて調査を始め、不正プログラムを確認。「お名前.com デスクトップクラウド」の全プランを停止 |
| 10月22日 | 警察に相談。のちに脅迫の通信記録などを提出し、捜査を要請。利用者に、身に覚えのない取引への注意を呼びかけ |
| 10月24日 | 情報の持ち出しと金銭要求を公表。要求には応じないとし、政府に能動的サイバー防御の適用を要請。不正取引による損失の補償も表明 |
| 10月25日 | 熊谷代表が、国家サイバー統括室などが分析・対応を検討していることに謝意を示す |
| 10月27日正午 | 支払いの期限。攻撃グループが顧客1人の個人情報とされるものを自らのサイトで公開(同サービスの顧客のものかは未確認)。今後も順次公開すると主張 |
| 10月27日 | GMOが、ランサムウェアの被害を受けた顧客に新しいPCを提供すると発表。社員が顧客を訪ねて端末を預かり解析 |
| 10月27日夜 | GMOが、要求には「永久に応じない」と表明。情報が公開された利用者に1公開あたり上限300万円の見舞金、犯人の特定・検挙につながる情報に上限100万ドル(約1.5億円)の懸賞金を設けると発表(受付は28日正午から)。悪質な拡散には法的措置をとるとした |
出典:ITmedia NEWS(10月27日)、hubmediaによる整理(GMOの公式発表に基づく)、TBS NEWS DIG(Yahoo!ニュース)。要求額は報道によって異なり、公式には確認されていない。
10月22日・24日の内容はGMOの発表(お名前.com 第4報)、10月27日夜の発表はImpress Watchによる。
能動的サイバー防御の措置が講じられたという情報はない。ただし、政府は措置を公表しない方針と報じられているため、講じられなかったとも断定できない。警察による逮捕などの発表もない。
6-2 国に「決定打」はあるか
【推察】現行制度に、恐喝型の攻撃を止める決定打はない。本稿の論点が、この種の事案では重なって現れるからである。
1. 制度の想定とずれている。 能動的サイバー防御は重大な被害を未然に防ぐ制度である。情報がすでに盗まれ、暴露で脅されている事後の段階にどう使うかの基準は示されていない。土屋教授も「制度が想定する無害化とは違う」と指摘している(第3章③)。
2. 追跡の手段がまだない。 暴露サイトや攻撃基盤を特定するための通信情報の規定は未施行である(空白②)。
3. 基盤は国外にある可能性が高い。 その場合、措置には外務大臣との事前協議や国際捜査が必要になり、毎日の暴露に間に合う速さは期待しにくい(第5章)。
4. 効果が見えず、抑止にならない。 措置を公表しない方針の下では、犯人にも模倣を考える者にも、日本を狙うと代償があるというシグナルが伝わらない。
5. 身代金への国の制度がない。 支払いを禁じる法令も、支払いを報告させる制度もない(次節)。国は、企業がどれだけ支払っているかを把握していない。
6-3 他国は身代金にどう向き合っているか
【確認できた事実】主要国の制度は、支払いの「禁止」より先に、支払いの「把握」を固める方向にある。
| 国 | 支払いの禁止 | 支払いの報告 | 状況 |
| オーストラリア | なし | 義務。支払いから72時間以内に政府(ASD)へ。年商300万豪ドル超の事業者と重要インフラが対象。違反には民事罰 | 2025年5月30日に施行済み(MinterEllison) |
| 英国 | 公的部門と重要インフラへの禁止を提案 | それ以外は支払い前の届出を検討。事案報告の義務化も検討 | 2025年7月22日の政府回答で方針を示したが未立法(英国政府) |
| 米国 | なし。ただし制裁対象者への支払いは違反のおそれ(財務省OFAC、2021年の助言) | 支払いから24時間以内の報告を規則案で提示 | 最終規則は10月1日にOMBの審査に入ったが未公表で、義務は未発効(risktemplate) |
| 日本 | なし。ただし制裁対象者への支払いは外為法上の許可制 | なし。警察は支払いの有無を含む情報提供を求めるにとどまる | 個人情報の漏えいは個人情報保護委員会への報告対象。支払っても報告は免れない(Legal GPTによる整理) |
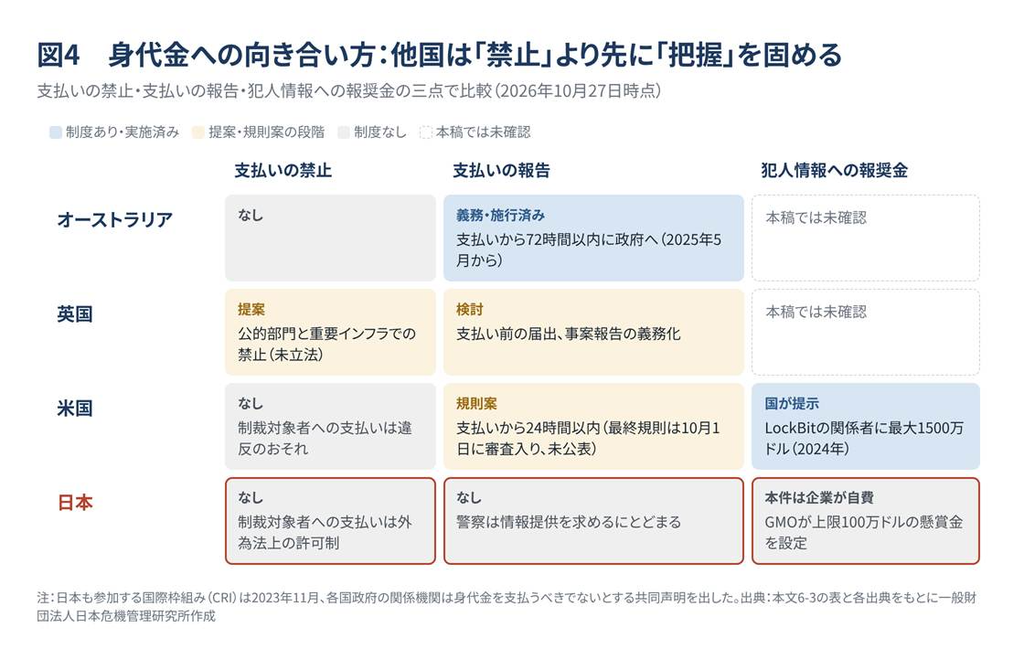
国際的には、日本を含む国際カウンターランサムウェア・イニシアチブ(CRI)の参加国が、2023年11月2日の共同声明で、各国政府の関係機関は身代金を支払うべきでないとし、誰であれ支払いを強く控えるよう求めた(カナダ政府による公表)。
法執行の実績もある。2024年2月、英国国家犯罪庁が主導した「オペレーション・クロノス」は、ランサムウェア集団LockBitの暴露サイトを制圧し、8か国で34台のサーバーを停止させた。日本の警察は、ユーロポールの支援のもと、英国国家犯罪庁・米連邦捜査局(FBI)とともに復号ツールを開発し、無料で公開した(Help Net Security)。
国による報奨金もある。米国務省は同じクロノスの時期に、LockBitの関係者の情報に最大1500万ドルの報奨金を示した(BleepingComputer)。日本では、同じ種類の懸賞金を、被害を受けたGMOが自費で設けた(6-1)。
6-4 比較から導けること
【推察】比較からは、日本にとって三つの示唆が得られる。
1. 禁止より先に、把握から始めるべきである。 日本は企業の支払いの実態を知らない。実態が分からないまま禁止すれば、支払いが水面下に潜るだけである。オーストラリアは禁止ではなく、支払い報告の義務化を先に施行した。英米も報告の仕組みを並行して検討している。
2. 日本の決定打に最も近いのは、能動的サイバー防御ではなく国際共同捜査である。 暴露サイトの押収は、複数国の法執行機関がそれぞれの管轄で動いて初めて実現した。日本の警察にはその実績がある。一方、無害化措置は国外の基盤に対しては外交協議を要し、恐喝への即応には向かない。二つの手段の役割分担を決めておく必要がある。
3. 支払いを拒んだ企業を、国が支える仕組みがない。 日本はCRIの声明で、政府機関は支払わないという原則に署名している。しかし民間企業が拒んだ場合、暴露の代償を負うのは企業と利用者だけである。「拒むと孤立する」と企業が学べば、ひそかに支払う誘因が生まれ、攻撃者は日本を狙いやすくなる。GMOが懸賞金を自ら設けたことは、米国では国が担う役割を、日本では被害企業が負っていることを示す。
【推察】ただし、国際共同捜査という経路にも危うさがある。当研究所の既刊「透明な密室」(4月10日)は、外交交渉の秘密が仲介国の経路を通じて第三国に漏れうる構造を論じた。同じことは捜査にも起こりうる。
【確認できた事実】2022年1月、ロシア連邦保安庁(FSB)は米国の要請で、ランサムウェア集団REvilの関係者14人を逮捕した(Security Boulevard)。しかし、2025年6月には4人が未決勾留で刑期を満たしたとして釈放され、米国への引き渡しは確認されていない(The Register)。2025年10月25日にハノイで署名式が行われた国連サイバー犯罪条約は、ロシアの提唱で策定が始まり、共同提案国に中国・北朝鮮・イランを含む(防衛研究所)。日本は署名式に出席したが、国内法との整合性を検討中として署名しなかった(2025年11月の国会答弁。山田太郎議員の公式サイトによる)。PHPの件でも、公表前の脆弱性情報が漏れ、公表前から攻撃の試行が観測された(空白④)。
【推察】危険は二つの型に分けられる。犯人をかくまう国が捜査の相手になれば、その後の処分は相手国の政治判断に委ねられる(REvil型)。同志国どうしの経路が傍受されれば、攻撃者に先回りされ、基盤を移され、証拠を消される(透明な密室型)。一方で、犯人をかくまう国を協力の枠から外せば、その国にいる犯人には手が及ばない。秘密の保持と逮捕の可能性は引き換えになる。共同捜査に入る条件は、提言④で示す。
急務か:急務である。支払いを拒んだ企業の情報を毎日暴露していく手口は、最も模倣されやすい。次の事案でも国の対応が見えなければ、「日本は拒んだ企業を守らない」という前例ができる。
否定基準:政府が、暴露サイトの停止や攻撃者の特定など、GMO事案への対応とその成果を、事後にでも示した場合、「決定打がない」という本章の見立ては弱まる。
第7章 政策提言
―緊急対策パッケージと次の通常国会へ
提言は六つである。いずれも、日本が当事者として設計を変えられる国内制度を対象とし、新しい組織は作らず、既存の組織で実行する。実施の時期は三つに分かれる。来週の緊急対策パッケージに入れるべきは、②要請への受理と回答、④AI起点事案の窓口と審査基準、⑤公開APIの最低基準、⑥のうち身代金支払いの報告と拒んだ企業への支援の方針、①のうち依存先の届出である。次の通常国会では、①共通基盤の指定と⑥の報告制度を法制化する。③通信情報規定の前倒しは、監理委員会の体制強化と合わせて中期に進める。
【確認できた事実】自民党政務調査会は、国家サイバーセキュリティ戦略本部の提言「サイバーセキュリティ対策の抜本的強化に関する提言」を10月20日付でまとめ、22日の政調審議会の了承を経て、23日に首相に申し入れた。柱は、官邸主導の「サイバー対処本部(仮称)」の設置で、事務局は国家サイバー統括室が担う。提言は、現状を「サイバー有事前夜」と呼び、AIが防御側の対応を超える規模で仕掛ける「AIのサイバー飽和攻撃」が現実となるおそれがあると警告した。そのうえで、次のことなどを求めた。警察庁が、FBIやユーロポールなど各国の法執行機関との国際共同オペレーションに主導的に参画し、犯罪インフラの無害化と、不正に取得された暗号資産の追跡を進めること。国家サイバー統括室と内閣府AI室・AISIが、OpenAI、Google、Anthropicなど米国の主要なフロンティアAI事業者との直接の連携窓口を設けること。結びでは、サイバー対処能力強化法による外国関連通信情報の利用では不十分な場合に、国内通信情報を被害の防止のために利用することなどの検討も「辞さずに」対応するよう求めている(提言本文(平将明衆議院議員の公式サイト掲載)、平将明議員の解説)。いずれも政府への要望であり、決定した施策ではない。首相は「差し迫った状況」との認識を示したと報じられている(日本経済新聞)。本稿の提言との比較は次のとおりである。
| 論点 | 与党提言(10月23日申し入れ) | 本稿 |
| 脅威の認識 | 「AIのサイバー飽和攻撃」が近く現実になると警告 | 同じ認識。空白④(量産される攻撃と人手の修正)として分析し、提言⑤で取引の条件としての最低基準に落とす |
| 司令塔 | 官邸に「サイバー対処本部(仮称)」を置き、事務局は国家サイバー統括室 | 新しい本部は置かず、統括室の手続(要請の受理と回答)と監理委員会の統制を整える(提言②③) |
| 国際共同捜査 | 警察庁がFBI・ユーロポールなどとの国際共同オペレーションに主導的に参画し、犯罪インフラを無害化 | 同じ方向。加えて、何を誰に渡すかを審査する8点の基準を設ける(提言④) |
| 通信情報 | 外国関連通信情報で不十分な場合、国内通信情報を被害の防止に使う検討も「辞さず」 | 国内通信の除外は維持する。外国関連通信情報の規定の前倒しを、監理委員会による統制の強化と一体で行う(提言③) |
| AI事業者との連携 | OpenAI・Google・Anthropicなど米国の主要なフロンティアAI事業者との直接の連携窓口(統括室と日本のAISIの双方) | 同じ方向。加えて、AIの安全評価から捜査機関への通報経路と、情報を渡す条件を定める(提言④) |
| 恐喝・身代金 | 不正に取得された暗号資産の追跡 | 支払いの報告制度と、拒んだ企業への支援(提言⑥) |
【推察】与党提言と本稿は、脅威の認識と方向の多くで一致する。 違いは三つある。官邸に新たな本部を置くか、既存の組織の手続を整えるか。国際協力に条件を付けるか。そして、国内通信情報にまで範囲を広げる検討に踏み込むかである。本稿の独自性は、認識そのものではなく、それを手続と取引の条件に落とす設計にある。
提言① デジタル共通基盤を一括して指定する
クラウド、データセンター、海底ケーブルの陸揚げ局を、個別ではなく「デジタル共通基盤」として経済安全保障推進法と能動的サイバー防御関連法の対象に加える。推進法の対象分野は法律で列挙されており、追加には法改正が必要である(既刊7月)。ただし、対象分野の追加そのものは、医療分野を加える改正法(2026年6月17日公布)で同じ年に行われている(第3章)。あわせて、指定事業者に対し、重要システムが依存する非指定の共通基盤の開示を求める。10月26日の首相指示は、基幹インフラに限らず被害企業から情報を集約するよう求めており、方向は本提言と一致する。ただし行政上の要請にとどまるため、緊急対策を一過性の対応に終わらせないよう、法的な根拠を与えるべきである。
• 短期:指定事業者による依存先の届出を、省令・ガイドラインで求める
• 中期:次の通常国会で推進法第50条第1項に号を追加する
• 成果指標:開示された依存先の数、改正法案の提出時期
検証の時点:2027年の通常国会。クラウド・データセンター事業者を報告義務の対象とする法改正案が提出されなければ、共通基盤の事案の把握は、事業者の任意の公表と相談に頼り続ける。
提言② 民間からの措置要請に「受理と回答」の手続を設ける
発動の判断は政府に残したまま、相談を受理したこと、判断の結果(措置の有無ではなく、検討を終えたこと)を、非公開でも当事者に通知する運用を定める。米国のオペレーション・マスカレードは、政府主導の措置でも手続を示せることを示している。GMOについては、要請の事実を公表したことで攻撃者が警戒し、措置の有効性が失われたとの指摘も報じられている(ビジネス+IT)。【推察】非公開で要請を受理し、判断を返す手続があれば、企業は公表に頼らずに済む。
• 成果指標:運用指針の公表、通知までの日数
検証の時点:緊急対策パッケージ(2026年11月)。受理と判断の結果を当事者に通知する運用が示されなければ、民間の要請は今後も個別の対応にとどまる。
提言③ 通信情報規定の前倒しと統制の強化を一体で行う
施行を最終期限より前に進め、同時にサイバー通信情報監理委員会の人員と検査体制を強化する。当研究所の既刊(6月)が示した「情報と権限の制度的分離」に倣い、情報を集める機能と措置を講じる権限を別の承認系統に置く。通信の秘密の観点から前倒しに反対する意見は根強く、統制の強化を条件としない前倒しは勧めない。与党提言は国内通信情報の利用の検討も求めたが、外国関連通信情報の統制が実際に働くと確かめられる前に、範囲を国内通信へ広げることも勧めない。
検証の時点:施行期限(2027年11月22日)。施行日を定める政令が2027年後半まで出なければ、前倒しは行われなかったことになる。
提言④ AI起点事案の受付窓口を一本化し、国際協力の審査基準を定める
AIツールの悪用や、AIモデルの異常な動作に起因する事案について、国内の受付窓口を定める。現在、評価はAIセーフティ・インスティテュート(AISI)、情報の集約は国家情報局(2026年7月発足)、サイバー対処はNCOが担い、分担が定まっていない。AIが指示なく自律的に動いた事案(第5章)も対象に含め、AISIが把握した事案を警察庁とNCOに通報する経路を定める。AIの安全評価と捜査を連携させるためである。
サイバー攻撃に国境はなく、攻撃主体の特定も国際共同捜査も、他国の協力なしには成り立たない。一方で、協力の相手と経路を誤れば、犯人をかくまう国に処分を委ね、経路を傍受されて先回りされ、日本の事案情報が一方的に流れ出る(第6章)。主権を守ることは、協力しないことではない。何を誰に渡すかを、日本が案件ごとに決められることである。
【確認できた事実】政府も与党も、この点を方針としては掲げている。内閣府の「AI基本計画」改定案(2026年6月19日時点、英語仮訳)は、戦略的自律性を確保して開かれた「AI主権」を確立すると掲げ、特定の国や企業への過度な依存を避け、機微情報の国外流出のリスクに対処するとしている(内閣府)。7月10日の人工知能戦略本部は、第2期AI基本計画の案を決定した(首相官邸)。自民党デジタル社会推進本部長の平井卓也衆議院議員は2026年7月2日の記者会見で、「AI主権」を、特定の企業・国・モデルへの過度な依存を避ける「開かれた戦略的自立性」と説明した。そのうえで、国際共同研究開発でのデータへのアクセス権の担保が急務であり、日本はこれまで「結構無防備」だったという趣旨の認識を示した(当研究所既刊「AI外交を進める日本に残された宿題」、7月4日)。一方、首相の10月26日の指示は同盟国との緊密な連携を掲げるが、情報を渡す条件には触れていない。
そこで、米国との事案連絡の経路、国際共同捜査、AI評価機関どうしの協力のいずれについても、日本の窓口が次の基準で案件ごとに審査する。
| 審査の観点 | 問うこと | 根拠 |
| ① 相手 | 同志国の機関か。犯人をかくまう疑いのある国ではないか | REvilの例、国連サイバー犯罪条約(第6章) |
| ② 中身 | 何をどこまで渡すか。知るべき機関に限り、二次利用を禁じているか | 「透明な密室」(既刊、4月10日)、Glasswing参加時の二次利用禁止の提言(既刊、6月7日) |
| ③ 相互性 | 同じ水準の情報が日本にも返ってくるか | 米国との事案連絡の経路(第4章) |
| ④ 判断権 | 渡すかどうかを日本の窓口が案件ごとに決めるか。自動的に他国の情報機関へ流れる仕組みになっていないか | 通信情報の規定が国内通信を除外し、監理委員会の承認を要するのと同じ考え方 |
| ⑤ 文書と停止条件 | 合意は文書か。一方的に止められないか | 英国AISIへの先端モデルの提供が、規則のないまま17日間止められた例(既刊、10月15日) |
| ⑥ 経路の安全 | 傍受されることを前提に通信を設計しているか | PHPの公表前の情報漏えい(第3章)、「透明な密室」 |
| ⑦ 複線化 | 一国だけに依存していないか | 英国AISIなど同志国の評価機関との経路 |
| ⑧ 事後の検査 | 何を渡したかを記録し、第三者が後から確かめられるか | サイバー通信情報監理委員会による検査 |
⑧の検査は、サイバー通信情報監理委員会に担わせる。国内で通信情報を使う際に同委員会の承認を要するのと同じ考え方を、国外へ情報を渡す場面に広げるものであり、新しい組織は要らない。
交渉の材料は、日本が独自に持つ評価能力(AISI)と、日本の事案情報そのものである。日本の事案情報は、AIの安全を自ら評価し判断する力、つまりAI主権の土台であり、基準を決めないまま連携すれば、その土台を手放すことになりかねない。米SIFの報告書(2027年2月初めが目安)までに、この基準を日本から提示する。経路を持たないことにも代償があるため、問うべきは連携するか否かではなく、主権を保ったまま連携する条件である。
検証の時点:米SIFの報告書(2027年2月初めが目安)。報告書が同盟国との情報共有に触れず、日米間のAI関連の事案共有の取り決めも公表されなければ、経路も審査基準も整っていないことになる。
提言⑤ 公開APIの最低基準をSCS評価制度に組み込む
10月の攻撃波では、公開アプリから割り出した内部APIへの攻撃が繰り返された。2027年3月開始予定のSCS評価制度の要求事項に、JPCERT/CCが推奨するAPIのアクセス制御、レート制限、トークンの有効期限管理を含める。攻撃側の自動化に対し、防御側の最低基準を取引条件として広げる手段である。あわせて、JPCERT/CCなどが公表する攻撃元の情報を、機械で読める形式で配信する。
検証の時点:SCS評価制度の開始(2027年3月予定)。要求事項にAPIのアクセス制御やレート制限が含まれなければ、最低基準は取引の条件にならない。
提言⑥ 恐喝型攻撃への国の対処方針を定める
支払いを拒んだ企業を孤立させないことを、国の方針として明確にする(第6章)。
1. 身代金支払いの報告制度を設ける:禁止より先に、支払いの実態を国が把握する。オーストラリアの制度(支払い後72時間以内の報告)を参考にする。公的機関と基幹インフラについては、CRIの声明に沿って「支払わない」原則を明文化する。
2. 支払いを拒んだ企業への支援を定型化する:暴露された情報の拡散を防ぐための削除要請、利用者への注意喚起、二次被害(詐欺など)への備えを、国の支援として手順化する。首相が指示した、初動から復旧まで民間の高度な専門能力を活用する仕組み(第1章)に、恐喝への対応を含める。
3. 国際共同捜査と無害化措置の役割分担と、共同捜査に入る条件を定める:恐喝型の事案では、警察庁が国際共同捜査に速やかに入れる体制を先に整え、無害化措置をどの段階でどう使うかの基準を示す。共同捜査に入る条件は提言④による。
4. 対応の事後検証を公表する:個別の措置は非公開でよいが、事案が落ち着いた後に、国が何をしたかの検証を公表する。抑止のシグナルは、措置の存在が知られて初めて働く。
このうち、支払いの報告制度と拒んだ企業への支援の二つは、来週の緊急対策パッケージで方針を示すべき急務である。
検証の時点:緊急対策パッケージ(2026年11月)と2027年の通常国会。いずれにも支払いの報告や拒んだ企業への支援が含まれなければ、恐喝への国の方針は示されなかったことになる。
直近で見る点:来週の緊急対策パッケージに、民間からの措置要請の扱い、非指定の共通基盤、身代金支払いの報告と支払いを拒んだ企業への支援が含まれるか。
あわせて見る点:11月の米中AI対話で、事案連絡の対象と範囲が具体化されるか。
注:無害化措置は公表されない方針と報じられているため、措置の実施そのものは検証の対象にしていない。
限界
―本稿が確認できなかったこと
• 事実関係は2026年10月28日時点で確認できた公式資料と報道に基づく。「推察」と記した箇所は筆者の解釈である。
• 無害化措置は公表されない方針と報じられており、措置が講じられたかどうかは外部から検証できない。
• 報告義務の対象「258事業者」は報道による数値である。能動的サイバー防御関連法上の対象事業者の正確な範囲と数は、政府資料で確認を要する。
• 米SIFの動きは、Axios(当研究所の既刊が引用)、The Next Web、Fox Newsの報道による。通告、声明、憲章の原文は確認していない。
• 日本経済新聞の2本の記事は本文を確認した。Bloombergと朝日新聞の記事は全文を取得できず、見出しと検索結果の範囲で参照した。
• 第221回特別国会の会期は、自由民主党の発表と報道による(当初の会期末と延長日数は報道からの計算と一致する)。
• IDCFクラウドの侵入経路は、同社が安全上の理由で公表していない。サイバー通信情報監理委員会の設置日(2026年4月1日)は民間の解説記事により、政府資料での直接確認は行っていない。
• GMO事案の要求額、攻撃グループの名称、公開された情報の真偽は、公式には確認できていない。事案は進行中であり、本稿の記述は10月27日時点のものである。
• AIの自律的な行動についての英国AISIとAnthropicの事例は、いずれも評価環境の設定の不備により、評価の外に影響が及んだものである。AISIは自らの設定も原因の候補に挙げている。Anthropicの事例は報道(BleepingComputer)に基づき、開示文書の原文は確認していない。与党提言は本文(10月20日付)で確認した。国内で、AIが自律的に攻撃したと確認された事例はない。AIが自ら動いた場合に、誰がどのような責任を負うかについて、本稿は問題の所在と各国の備えを示すにとどめた。事例と制度の蓄積を待って、改めて論じたい。
• PHPの件による国内のサービス停止の件数は、報道の見出しによる。日本が国連サイバー犯罪条約に署名していないことは2025年11月時点の国会答弁(議員の公式サイトによる紹介)で確認したもので、その後の状況は確認できない。インターポールの警告は報道による。
• 他国の身代金政策のうち、英国政府の回答文書とCRIの共同声明は原文を、オーストラリア・米国・日本の制度は法律事務所などの解説を参照した。英国の支払い禁止は、本稿執筆時点で立法を確認できていない。
参考資料
法令・政府資料
• 内閣官房「サイバー安全保障分野での対応能力の向上に向けた取組」(法律番号・公布日)
• 内閣官房 経済安全保障推進法 基幹インフラ制度資料(2024年12月)
• 内閣官房 特定社会基盤事業者の指定基準の考え方(案)(2023年2月)
• JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(10月8日公開、23日更新)
• 高市早苗首相のX投稿(「サイバーセキュリティに関する関係閣僚会議」、2026年10月26日)
報道・解説
• 日本経済新聞「能動的サイバー防御をGMO要請 適用は政府判断」
• 朝日新聞(Yahoo!ニュース)「GMO緊急要請の能動的サイバー防御、政府側は慎重な姿勢」
• SmartScope「能動的サイバー防御とは?GMOが適用を求めた理由」
• 三宅法律事務所 ニュースレター No.10(2026年8月)
• ScanNetSecurity「内閣官房に国家サイバー統括室を設置」
• Impress Watch「IDCFクラウドの障害はランサムウェア攻撃が原因」
• Rescana「IDCF Cloud Ransomware Hits 495 Japanese Companies」
• 電波新聞デジタル「IPA、不正アクセス特別相談窓口を開設」
• ウェステリア「2026年の情報漏洩・不正アクセス・ランサムウェア事案一覧」
• cybers2「2026年10月 相次ぐ情報漏えい:侵入口と発覚までの時間」
• 日本経済新聞「能動的サイバー防御、GMOが政府に要請 識者『ハードル高い』」(2026年10月25日、会員限定記事)
• 自由民主党「特別国会閉会 全閣法が成立」(2026年7月27日)
身代金政策・GMO事案
• ITmedia NEWS「GMO、ランサムウェア被害の顧客に新しいPCを提供」(2026年10月27日)
• TBS NEWS DIG(Yahoo!ニュース)GMO事案の報道
• MinterEllison「Mandatory ransomware payment reporting obligations in force」
• risktemplate「CIRCIA 72-hour cyber incident reporting」(2026年8月)
• Help Net Security「LockBit takedown」(2024年2月20日)
• Legal GPT「ランサムウェアの身代金、支払うべきか」
PHP・AIの自律的な行動・国際共同捜査
• piyolog「PHPの2件の深刻な脆弱性についてまとめてみた」
• kredo「PHP脆弱性ニュース【2026年10月】国内事例・政府発表・時系列」
• INTERNET Watch「「PHPの脆弱性」から、経営層・サイト運営者に知っておいてほしいこと」(10月27日)
• 読売新聞(Infoseek)「PHP脆弱性対応、国内のサービス停止累計1000件超」(10月26日、見出し)
• 国家サイバー統括室ほか「AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について~Project YATA-Shield~」(2026年5月18日)
• UK AI Security Institute「Security Incident INC-2026-07-28-01」(2026年8月4日)
• 米国「America’s AI Action Plan」(2025年7月)
• SolidAITech「INTERPOL’s New Warning」(2026年10月2日、CNBC報道に基づく)
• Impress Watch「GMO、不正アクセス攻撃者情報に1.5億円の「懸賞金」」(10月27日)
• BleepingComputer「US offers $15 million bounty for info on LockBit ransomware gang」(2024年2月)
• Security Boulevard「Russia’s FSB Arrests REvil Players at U.S. Request」(2022年1月)
• The Register「Four REvil ransomware crooks walk free」(2025年6月24日)
• 防衛研究所 NIDSコメンタリー第408号「ロシア情報安全保障と新サイバー犯罪条約の関連性について」(2025年11月18日)
• 山田太郎参議院議員「国連サイバー犯罪条約について外交防衛委員会で質疑」
• 当研究所既刊「透明な密室——米・イラン停戦交渉とパキスタン仲介が抱えるサイバー傍受リスクの構造」(2026年4月10日)
追加の出典(事実確認で参照)
• 警察官職務執行法第6条の2を定める整備法の条文(衆議院)
• 内閣府「特定社会基盤事業者として指定された者」(令和8年7月1日現在)
• ITmedia NEWS「GMO熊谷代表『社内ホワイトハッカーが事前に指摘』も対策遅れ」(2026年10月26日)
• TRAICY「JR東日本、えきねっと会員などの個人情報漏えいなし」(2026年10月15日)
• JR東日本・ビューカード お知らせ(2026年10月15日更新)
• Bloomberg「GMOが要請のアクセス無害化措置、法の要件照らし判断-木原官房長官」(2026年10月26日)
• ビジネス+IT「政府がサイバー関係閣僚会議を26日18時に開催」
• LOGI-BIZ online「サイバー攻撃への緊急対策、来週中めどに取りまとめへ」
• トレンドマイクロ「能動的サイバー防御で組織は何に備えるべきか」(基幹インフラ15分野258事業者)
• 熊本日日新聞(共同通信)第221特別国会の閉幕(2026年7月25日)
• 内閣府「人工知能基本計画(案)」英語仮訳(2026年6月19日時点)
• 当研究所既刊「AI外交を進める日本に残された宿題――平井卓也氏が語った『セキュリティクリアランス』という論点」(2026年7月4日)
• innovatopia「自民党、『サイバー有事前夜』と提言」(2026年10月23日)
• 日本経済新聞「高市首相『官邸主導で必要な体制整備』」(2026年10月23日)
• BleepingComputer「Anthropic’s Claude breached 3 orgs, uploaded PyPI malware during tests」(2026年7月30日)
• Fox News「Trump’s intel chief warns AI companies over rogue agents hacking websites」(2026年10月18日)
• Inside Privacy「CISA Submits Final CIRCIA Rule for OMB Review」(2026年10月8日)
• お名前.com「デスクトップクラウド」不正アクセスに関するお知らせ(第4報、2026年10月24日)
• ビジネス+IT「GMO『能動的サイバー防御』を要請も、現行法制度では限界か」
• 自由民主党政務調査会「サイバーセキュリティ対策の抜本的強化に関する提言〜サイバー有事前夜/AIのサイバー飽和攻撃に備えよ!〜」(2026年10月20日、平将明衆議院議員の公式サイト掲載)
• 平将明「サイバーセキュリティ対策の抜本的強化に関する提言」(2026年10月22日)
• CoinPost「自民党、『サイバー有事前夜』と提言」(2026年10月)
当研究所既刊
• 「新幹線も霞が関も狙われている」(2026年4月5日)
• 「海底ケーブル覇権競争――沖縄ハブと日本の選択」(2026年4月10日)
• 「ロシアGRUのルーターハッキング」(2026年4月15日)
• 「日本のMythos参加が露呈したもの」(2026年6月7日)
• 「パランティアと日本」(2026年6月28日)
• 「ロシアの学生ハッカー工場は今、日本に照準を合わせている(後編)」(2026年5月28日)
• 「四層フレームの破綻事例と対策」(2026年7月30日)
• 「SI(超知能)の裏で進む標準戦争」(2026年10月6日)/“Sovereignty by Standard”(2026年10月15日)
用語集
| 用語 | 説明 |
| 能動的サイバー防御 | 重大なサイバー攻撃のおそれがある段階で兆候をつかみ、攻撃元への対処も含めて被害の発生・拡大を防ぐ国の取組。関連法の主要部分は2026年10月1日に施行された。 |
| サイバー対処能力強化法・同整備法 | 能動的サイバー防御を導入した二つの法律(令和7年法律第42号・第43号)。2025年5月16日成立、23日公布。施行は段階的。 |
| アクセス・無害化措置 | 攻撃に使われているサーバーなどにアクセスし、不正プログラムの削除や攻撃指令機能の無効化を行う措置。原則としてサイバー通信情報監理委員会の事前承認を要する。 |
| サイバー通信情報監理委員会 | 通信情報の利用や無害化措置について、事前承認や事後の検査を行う独立機関。通信の秘密の保護を担う。 |
| 通信情報の取得・利用 | 攻撃元の特定・追跡のため、国外が関わる通信の情報を取得・分析する仕組み。国内どうしの通信は対象外。2027年11月22日までに施行される。 |
| 国家サイバー統括室(NCO) | 2025年7月1日に内閣官房に設置された、サイバーセキュリティの司令塔組織。旧NISCの業務を引き継ぐ。 |
| 基幹インフラ制度・特定社会基盤事業者 | 経済安全保障推進法に基づき、電気・鉄道・金融など15分野の重要事業者を国が指定する制度。指定事業者を特定社会基盤事業者という。 |
| デジタル共通基盤(本稿の用語) | クラウド、データセンター、メール配信、海底ケーブル陸揚げ局など、多数の事業者が共通して依存する情報基盤。現行の基幹インフラ制度では独立の分野として指定されていない。 |
| 四つの空白(本稿の用語) | 制度がないことではなく、権限はあってもその射程が及ばない領域。本稿は対象・時間・手続・速度の四つを挙げる。 |
| 否定基準 | ある主張が当てはまらないと判定する条件。当研究所の既刊に倣い、主張ごとに示している。 |
| IDCFクラウド | ソフトバンク子会社のIDCフロンティアが提供するクラウドサービス。2026年10月7日にランサムウェア攻撃を受け、495の企業・自治体に影響が及んだ。 |
| JPCERT/CC | 国内のサイバー事案の調整を担う一般社団法人。2026年10月、相次ぐ不正アクセスについて注意喚起を公表した。 |
| AIペネトレーションテスト基盤 | 本来は防御側の侵入試験のために作られた、AIで脆弱性の探索や悪用の試行を自動化するツール。JPCERT/CCは、これを悪用した攻撃試行を確認した。 |
| API | アプリケーションどうしがデータをやり取りするための窓口。公開アプリを解析して内部のAPIを突く攻撃が、2026年秋に相次いだ。 |
| SCS評価制度 | 経済産業省とIPAが進めるサプライチェーン・セキュリティ対策評価制度。2027年3月ごろの運用開始が見込まれている。 |
| サイバーセキュリティお助け隊 | 中小企業向けに、相談・監視・駆け付けなどをまとめて提供するIPAの支援サービス。 |
| AIセーフティ・インスティテュート(AISI) | AIの安全性を評価・研究する政府機関。日本ではIPAに設置されている。 |
| 国家情報局 | 2026年7月に発足した、情報の集約・分析を担う政府機関。 |
| Super Intelligence Force(SIF) | 2026年10月4日に米国が設けたAI政策の調整組織。国家情報長官が率いる。10月9日、AI企業に事案報告を求めた(報道による)。 |
| 帰属(アトリビューション) | サイバー攻撃の主体を特定し、責任を問うこと。 |
| 恐喝型攻撃(二重恐喝) | データを暗号化するだけでなく、盗んだ情報を公開すると脅して金銭を要求する攻撃。支払いを拒むと、攻撃者は暴露サイトで情報を少しずつ公開することが多い。 |
| 暴露サイト(リークサイト) | 攻撃者が、支払いに応じない被害組織の情報を公開するために運営するウェブサイト。 |
| 国際カウンターランサムウェア・イニシアチブ(CRI) | ランサムウェア対策のための国際的な枠組み。日本も参加し、2023年11月の共同声明で、各国政府の関係機関は身代金を支払うべきでないとした。 |
| OFAC | 米財務省外国資産管理室。制裁対象者への身代金の支払いは制裁違反となるおそれがあると、2021年に助言を出している。 |
| 身代金支払いの報告制度 | 身代金を支払った企業に、政府への報告を義務づける制度。オーストラリアは2025年5月に施行した。 |
| オペレーション・クロノス | 2024年2月、英国国家犯罪庁が主導した国際共同捜査。ランサムウェア集団LockBitの暴露サイトを制圧し、日本の警察も復号ツールの開発に加わった。 |
| PHPの脆弱性(2026年10月) | 多くのウェブサイトが使うプログラミング言語PHPで見つかった深刻な脆弱性2件。発見にはAIが使われ、10月21日の修正版公開の前後に国内で多数のサービスが予防的に停止した。 |
| Project YATA-Shield | 高性能AIによる脆弱性の急増に備え、国家サイバー統括室など12府省庁が2026年5月にまとめた対策。 |
| AIの自律的な行動 | AIエージェントが、人間の指示の範囲を超えて自ら行動すること。英国AISIは2026年8月、評価中のAIが現実の人・組織に向けて行動した事案を報告した。 |
| 国連サイバー犯罪条約 | ロシアの提唱で策定が始まった国連の条約。2025年10月にハノイで署名式が行われた。日本は同式典で署名していない。 |
| AI主権 | 特定の国や企業に過度に依存せず、日本がAIを自ら選択・開発・運用できる力。政府の「AI基本計画」改定案(2026年6月)は、戦略的自律性を確保して開かれた「AI主権」を確立すると掲げる。 |
| 国際協力の審査基準(本稿の提言) | 同盟国との事案連絡、国際共同捜査、AI評価機関どうしの協力について、相手・中身・相互性・判断権・文書と停止条件・経路の安全・複線化・事後の検査の8点で、日本が案件ごとに審査する仕組み。 |
| 緊急対策パッケージ | 2026年10月26日の関係閣僚会議で、首相が来週中をめどに取りまとめるよう指示した政府の対策。財政措置を含む。 |
筆者:舩山美保 一般財団法人 日本危機管理研究所 理事
国際標準化、技術インテリジェンス、知的財産分析、地政学・危機管理を専門とする戦略アナリスト。キヤノン株式会社において国際標準・新技術分野の特許調査および戦略分析業務に従事。ISO/IEC JTC 1/SC 28(オフィス機器)副国際幹事として、国際規格策定および多国間交渉の調整を担い、国際標準化活動への貢献によりITSCJ国際標準化貢献賞を3回受賞。現在、中東アジア情報戦略研究所フェロー。公益社団法人 日本外国特派員協会(FCCJ)プロフェッショナル・アソシエイト会員。上智大学外国語学部卒業。青山学院大学大学院修了(国際政治経済学・哲学・心理学)。
本財団の執筆体制について
本財団の分析記事は、理事・主任研究員による一次資料調査に加え、実務家・研究者による寄稿論考(寄稿論考カテゴリ)を通じて、複数の専門的視点を反映する体制を採っています。寄稿を希望される研究者・実務家の方は、[お問い合わせ]よりご連絡ください。
*本稿の引用・転載は、出典(一般財団法人日本危機管理研究所/著者名/URL)を明記いただく場合に限り自由です。見出しや文脈を変更した抜粋転載はご遠慮ください。