―凍結を担うのは国内外の民間。だが緊急対策パッケージ66項目は、日本の当局がそれを求める手順も根拠も定めていない
2026年11月10日
発行:一般財団法人 日本危機管理研究所
※本稿は日本語版です。英語版は後日別稿として発行します。 This is the Japanese version. The English version will be published as a separate article.
11月4日、仏銀行が自己勘定から1億ユーロ超を抜かれた。入口は外部委託先、出口は暗号資産。同じ構図は2024年のDMM事案で日本に起きていた。だが66項目は、委託先自身が負う義務も、抜かれた資金の止め方も示していない。
本稿は、既刊「能動的サイバー防御に残る4つの空白」(2026年10月29日)の続編である。
エグゼクティブサマリー
① 委託先は、原因と認められながら、義務の名宛人(義務が向けられる相手)にならなかった(第1〜3章・第5章)
パッケージ本文は冒頭で「自組織又は委託先における基本的な対策が十分でなかった事例が多くみられる」と認めた。決定前日(11月5日)の国家サイバー統括室の注意喚起も「委託先を含めたサプライチェーン全体の対策強化」を求めている。ただし求めた相手はいずれも委託元であり、委託先を報告義務の対象とする措置は66項目のどこにもない。 クラウド事業者への言及は「サイバー協議会への参加と連携の強化を促す」にとどまる一方、通信事業者には「必要となる制度整備等を行う」と書かれ、扱いが分かれた。施設としてのデータセンター(電源、冷却、物理防護、立地)は扱われていない。
② 抜かれた資金を止めているのは民間で、日本の当局にはそれを求める筋道がない(第6章)
11月4日、仏クレディ・ミュチュエル・アルケアは、外部委託先のプラットフォーム経由で侵入され、顧客口座ではなく銀行自身の自己勘定から1億ユーロ超を不正送金された。資金は暗号資産に交換された。異常を最初に公に指摘したのは独立系のブロックチェーン調査者であり、当局ではない。 同行のコミュニケは資金の一部を「ブロックできた」とし、回収は進行中とするが、誰がどの経路で止めたかは公表されていない。
即時に凍結できるのは民間である。とりわけステーブルコインの発行体は、自社が発行するトークンを主要チェーン上で凍結でき、累計約44億ドル・2,300件超の実績を持つ。ただしそれは外国の私企業であり、米当局の非公式な要請に応じているとされ、凍結の適法性をめぐり提訴もされている。日本の当局から凍結を求める公的な経路は、66項目にも公開情報にも見当たらない。 国内の交換業者についても、流出資金を検知した際に当局へ通報し判断を受ける手順は定まっていない。「権限はあるが手順がない」国内と、「そもそも筋がない」国外。空白は二種類ある。
③ 同じ入口(侵入された場所)と同じ出口(抜かれた資金の換金先)は、2024年のDMM事案で既に成立していた(第6章)
DMM Bitcoinから約482億円相当が流出した事案(国内では2018年コインチェックに次ぐ最大級)で、侵入経路は交換業者自身ではなく、暗号資産の管理を委託していたGinco社の従業員だった。警察庁はFBI・DC3と共同で北朝鮮系「TraderTraitor」の犯行と特定している。委託先経由の入口も、暗号資産の出口も、本稿が初めて指摘するものではない。本稿が新しいとするのは、標的が商業銀行の自己勘定であった点に限られる。
そして公的対応は委託元にとどまった。 2024年9月26日の関東財務局による業務改善命令(資金決済法第63条の16)の名宛人はDMM Bitcoin自身である。委託先の管理義務は同法第63条の9(委託先に対する指導)に存在するが、その名宛人も委託元である暗号資産交換業者であり、委託先自身ではない。法は「委託元に、委託先を指導させる」形をとっている。
④ 四つの空白のうち、部分的に埋まったのは一つ(第4・5章)
66項目は4本柱で構成され、予備費100億円の支出も閣議決定された。被害企業への支援(官民サイバー救援隊、ジョイント・レスポンス・チーム、ファスト・フォレンジック・フォース)と、AIによる脆弱性点検(トップガン人材チーム、自治体サイバーセキュリティサポートチーム)は、前稿の空白④に応えている。
一方、アウトリーチ・チームは方向が逆である。 本文は「潜在的な被害のおそれがある組織にNCOから能動的に接触する」と明記した。前稿の空白③が求めたのは、民間からの要請を受理し判断を返す手続である。決定の2日後に公開された特設ページ「コンタクトポイント・アドバイザリーハブ」も、既存の相談・通報窓口の一覧にとどまる。
そして「身代金」「ランサムウェア」の語は、本文にも施策一覧にも一度も現れない。 支払いの報告制度も、支払いを拒んだ企業への支援も含まれていない。金融分野の施策は置かれたが、内容は多層防御と演習、知見共有であり、資金の追跡・凍結、交換業者との連携、委託先の監督には触れていない。
⑤ 提言は五つ(第7章)
①デジタル共通基盤の指定を法改正で行う、②アウトリーチ・チームに「受理と回答」の機能を加える、③アクセス抑止策と国内通信情報の検討に監理委員会の統制を一体で設計する、④資金を止める手順と根拠を国内と国外に分けて定める、⑤恐喝型攻撃への国の方針を定める。いずれも新しい組織の設置を要しない。
本稿のねらい
前稿「能動的サイバー防御に残る4つの空白」は、能動的サイバー防御の施行初月に起きた攻撃から、権限はあっても射程が及ばない領域を四つ示した。
本稿は二つのことを行う。
第一に、11月6日に決定された「サイバーセキュリティ緊急対策パッケージ」の本文と施策一覧(全66項目)を、前稿の四つの空白に照らして採点する(第4・5章)。 前稿の続編である以上、四つがどこまで埋まったかを示すことは、本稿の責任である。
第二に、採点から漏れていた一点 ―資金の空白を、出口の側から論じる(第6章)。
その前提として、第1〜3章で、同じ入口が日本にもあることを示す。 提言は第7章にまとめる。
本稿の軸は、委託先経由の入口と、暗号資産という出口である。 どちらについても、現行制度には名宛人がいない。 入口には、委託先に報告義務を課す仕組みがない。出口には、流出資金を止めるよう求める経路がない。
この軸を検証するのは、第1〜3章と第6章である。第4・5章は、これとは別に、パッケージ全体を前稿の四つの空白で採点する。 採点は六項目(空白①〜④および前稿の提言④・⑥)からなる。このうち軸に重なるのは空白①(対象)が入口に、提言⑥(恐喝への対処)が出口に関わる部分であり、空白②(時間)、③(手続)、④(速度)は、資金とは別の論点である。 続編として四つの空白の帰趨を示す責任から、これらも併せて扱う。
前稿の公開後、二つのことが起きた。一つは、政府が緊急対策パッケージを決定したこと。もう一つは、11月4日にフランスの銀行が自己勘定から1億ユーロ超を抜かれたことである。後者は、前稿が「対象の空白」と呼んだ構造が、情報の漏えいではなく資金の流出として現れた事例だった。
本稿の問いは「日本の銀行も攻撃されるか」ではない。それは誰にも答えられない。本稿が問うのは、同じ入口と同じ出口が日本にもあるか、あるとすれば誰がそれを止めるのかである。この問いには既に実例がある。2024年のDMM Bitcoin事案である(第6章)。
提言五つのうち、①④⑤はこの軸に直結する。 ①は入口(委託先の指定)、④は出口(凍結の経路)である。⑤(恐喝への対処)については、一点補っておく。 窃取と恐喝は攻撃の型が異なり、入口は同じではない。しかし出口は同じである。 身代金もまた暗号資産で支払われる。提言⑤の中身は支払いの報告制度と支援であって、追跡や凍結そのものではないが、支払いの実態を国が把握することは、出口を追うための前提になる。 ⑤を軸に含めるのは、この意味においてである。
②③は、評価から導かれた前稿の続きであり、資金とは別の論点だが、あわせて示す。
当研究所は、三つの異なる角度から、同じ一点に突き当たってきた。「日本の銀行は気づいているか ―イランの9000億円が日系金融網に迫っている」(4月)は資金の流れから、「新幹線も霞が関も狙われている」は委託先経由の侵入から、「四層フレームの破綻事例と対策」(7月)はデータセンターの立地と制度から、それぞれ論じた。本稿は、この三本の論点が金融という一点で重なる部分を整理する。
本稿が問わないことも明記する。仏銀行事案の攻撃者の帰属は問わない。本稿執筆時点で、攻撃主体を示す公式発表はない。日本の特定の金融機関の脆弱性についても論じない。公開情報からそれを評価することはできないからである。そして、日本のデータセンターへの物理攻撃も論じない。本稿が海外の物理攻撃事例に触れるのは、「データセンターが止まると銀行と決済が止まる」という因果が記録された事実としてのみである。
方法として、本稿は当研究所の既刊に倣い、主要な主張ごとに「該当しないと判定する条件(否定基準)」を対にして示す。
本稿で用いる三つの語
本稿は、他の文脈で別の意味を持つ語を三つ用いる。いずれも定着した用法とずれがあるため、あらかじめ定めておく(詳細は巻末の用語集)。
名宛人 義務や命令が誰に向けられているかを指す。行政手続法が「名あて人」として用いる語である(同法第13条・第14条)。本稿の論点は、攻撃が入ってくる場所と、義務が向けられている相手が一致していないという一点に尽きる。
入口・出口 本稿の「入口」は攻撃者が侵入した場所、「出口」は抜かれた資金の換金先・移転先を指す。セキュリティ分野の定着語である「出口対策」は情報の持ち出しを防ぐ対策を意味するが、本稿の「出口」は情報ではなく資金の行き先である。
資金 攻撃によって被害者から抜かれた資金を指し、攻撃者の活動資金や資金源ではない。また何かの用途のための原資でもなく、被害組織が自ら保有していた財産、または顧客から預かっていた資産である。「財産」ではなく「資金」と呼ぶのは、それが送金と交換という形で移動している局面を扱うためで、「資金を止める」はその移動の凍結を意味する。
キーワード
• 緊急対策パッケージ(Emergency Countermeasures Package)
• アクセス抑止策/ブロッキング(Access Suppression / Blocking)
• 官民サイバー救援隊(Public-Private Cyber Rescue Team)
• アウトリーチ・チーム(Outreach Team)
• ジョイント・レスポンス・チーム(Joint Response Team)
• ファスト・フォレンジック・フォース(Fast Forensic Force)
• 自己勘定(Proprietary Account)
• 委託先経由の侵入(Third-party Compromise)
• デジタル共通基盤(Shared Digital Infrastructure)
• データセンター(Data Center)
• A2B攻撃(App-to-Backend Attack)
• 暗号資産への資金洗浄(Crypto Laundering)
• ステーブルコイン発行体(Stablecoin Issuer)
• 資金の凍結(Asset Freezing)
• TraderTraitor(北朝鮮系サイバー攻撃グループ)
• 仮想専用サーバー(VPS)
• 監督の空白(Supervisory Gap)
• 報告の三系統(Triple Reporting Channels)
• 金融情報機関(FIU)
• サイバー対処能力強化法の改正(Amendment to the Cyber Response Capability Enhancement Act)
図一覧
| 図 | 内容 |
| 図1 | 資金はどこを通り、誰が止めたか ―仏アルケア事案の構造 |
| 図2 | 監督が及ぶ先と、攻撃が入る場所 ―三つの層 |
| 図3 | 四つの空白は埋まったか ―緊急対策パッケージ66項目の判定 |
| 図4 | 資金を止められるのは誰か ―権限の地図 |
| 図5 | 入口はどこにあったか ―四つの事案 |
目次
[入口の検証]
• 第1章 11月4日、フランスで起きたこと
• 第2章 同じ入口は日本にもある
• 第3章 監督が及ぶ先と、攻撃が入る場所のずれ
[パッケージの総合評価 ―前稿の四つの空白に照らして]
• 第4章 緊急対策パッケージは何を決めたか
• 第5章 四つの空白は埋まったか
[資金の出口の検証 ―本稿の新しい論点]
• 第6章 資金の空白 ―漏えい情報は止める、では流出資金は誰が止めるのか
[提言]
• 第7章 政策提言
• 限界 ―本稿が確認できなかったこと
• 参考資料
• 用語集
第1章 11月4日、フランスで起きたこと
事案の概要
【確認できた事実】
クレディ・ミュチュエル・アルケアは、フランス西部ブルターニュを拠点とする協同組織型の金融グループである。オンライン銀行Fortuneoなど約40の子会社を持ち、顧客・組合員は約580万人、総資産は2115億ユーロに上る。
2026年11月4日、同グループはサイバー攻撃を受け、不正な取引が実行されたと発表した。
| 項目 | 内容 |
| 被害額 | 確定していない。 11月6日、仏中央金融機関(CNCM)会長ダニエル・バール氏はFrance 5で「1億ユーロ超」との規模を認めたが、正確な額は確認しなかった。ル・テレグラム紙は1億1800万ユーロ、ブロックチェーン調査者ZachXBT氏は1億3300万ドル相当を追跡と報じている(為替換算でほぼ同額)。AFPは「約177億円」と伝えた。ただし同行はコミュニケで1億1800万ユーロを確認せず、「桁数のみ認められる」「確定額を伝えるのは時期尚早」としている。本稿は最も確度の高い「1億ユーロ超」を用いる |
| 狙われた口座 | 顧客口座ではなく、同社自身の口座(自己勘定)。顧客に金銭的損失はないとしている |
| 侵入経路 | 外部委託先のプラットフォーム経由。同行が11月5日更新のコミュニケで「攻撃者は委託先のプラットフォームを経由し、直接クレディ・ミュチュエル・アルケアに到達した」と明言(委託先の社名は非公表)。子会社フォルチュネオ経由ではないことも同時に否定した。ル・モンド紙は、取引権限を持つ第三者のコンピューターを侵害して銀行のシステムに入ったと報じている |
| 資金の行き先 | 他の金融機関へ送金された後、専門のプラットフォームで暗号資産に交換された |
| 回収 | 同行のコミュニケは「資金の一部をブロックできた(bloquée)。回収に向けた他の行動が進行中」と述べる。 11月6日、CNCM会長は France 5 で「一部を回収した」と発言したと報じられたが、ブロック(凍結)と回収は別である。回収額も方法も公表されていない |
| 原因 | 同社は人為的ミスを否定し、外部からの高度な攻撃だとしている |
誰が気づき、誰が止めたか
【確認できた事実】この事案で特筆すべきは、発見と阻止の経路である。
• 異常を最初に公に指摘したのは、ブロックチェーン上の公開データを解析する独立系調査者ZachXBT氏で、11月2日に不審な暗号資産の動きを追跡し、3日に同行を被害者と特定した。
• 【推察を含む】暗号資産取引所Krakenが異常な大口送金を検知して3日に警告を発し、進行中の取引を止めたと報じられている。ただしこれは韓国メディアがル・モンド紙を引用したもので、Kraken自身の発表は確認できていない。本稿はこれを確定した事実として扱わない。
• 同行のコミュニケ(11月5日更新)は、「資金の一部をブロックできた」と述べ、回収は「進行中」とする。 11月6日にはCNCM会長が「一部を回収した」と発言したと報じられた。だが本稿が注目するのはブロック=凍結のほうである。 止まったという事実はあるが、誰がどの経路で止めたかは公表されていない。 当局によるものか、取引所または発行体の協力によるものかは不明である。
• アルケアは4日に公表し、同日午前にパリ検察サイバー犯罪部門へ告訴した。検察は直ちに捜査を開始した。捜査は、組織的集団による自動データ処理システムへの攻撃に関するものである。
• 同社は第1報で、この事案は終結し制御下にあると述べた。
この事案の構造
【推察】この事案は、三つの層が一本につながっている。
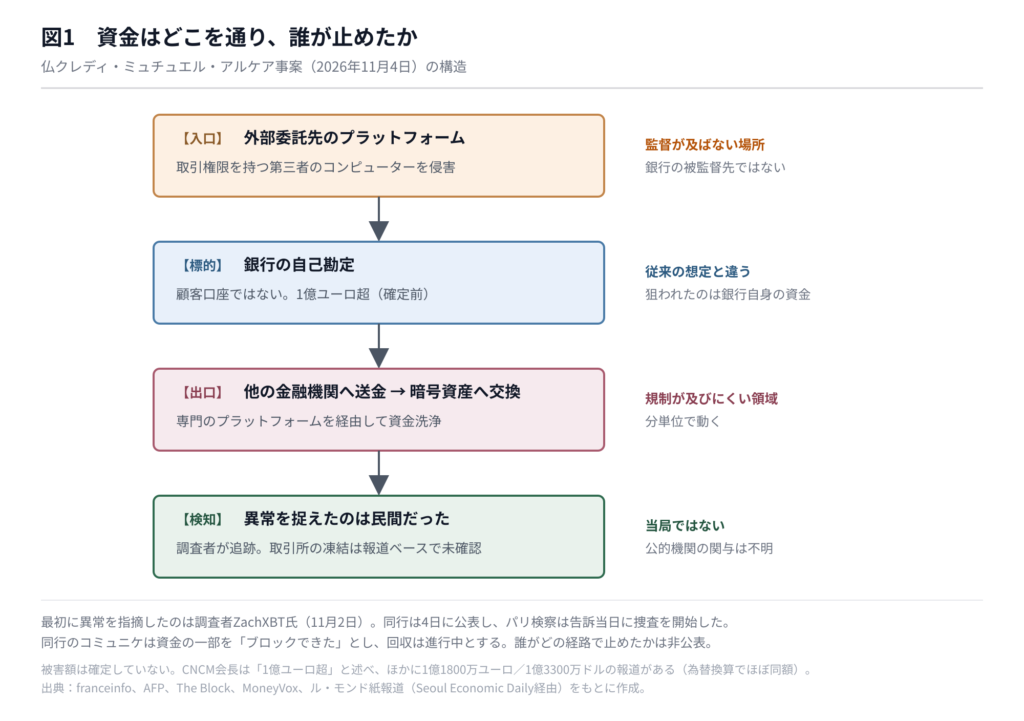
図1:入口は監督の外にあり、標的は顧客口座ではなく銀行自身の資金であり、出口は規制の及びにくい領域にあった。異常を捉えたのは当局ではなく民間である。
従来、金融機関へのサイバー攻撃といえば、顧客口座の乗っ取りか、情報の窃取が中心だった。この事案は、銀行自身の資金が標的になり、入口が監督の外にあり、出口が規制の及びにくい領域にあるという三つを同時に満たしている。
否定基準:アルケアの自己勘定からの送金が、外部委託先の侵害ではなく同社内部の要因によるものだったと後日確認される場合、「入口が監督の外にあった」という本章の整理は成り立たない。
第2章 同じ入口は日本にもある
問いの立て方
本稿は「日本の銀行も同じ被害を受けるか」とは問わない。公開情報から特定の金融機関の防御を評価することはできず、そうした問いは推測を煽るだけである。
問うべきは、同じ入口と同じ出口が日本にも存在するかである。これは公開された事実で確かめられる。
入口:政府自身が認めた
【確認できた事実】緊急対策パッケージの本文は、冒頭でこう述べている。
昨今の漏えい事案では、既知の脆弱性の放置、ウェブサイト等の設定不備、アプリケーション開発時のセキュリティ対策の不足などにおいて、自組織又は委託先における基本的な対策が十分でなかった事例が多くみられる。
【確認できた事実】2026年10月、日本では委託先・共通基盤を経由した事案が相次いだ。
| 時期 | 事案 | 入口の性格 |
| 10月7日 | IDCFクラウド東日本リージョンへのランサムウェア攻撃。契約する495の企業・自治体に影響 | 非指定のクラウド基盤 |
| 10月9日 | JR東日本(えきねっと等、最大約206万件)、ビューカード、JR九州が、IDCF基盤上のメール配信サービスからの情報漏えいの可能性を公表(10月15日、委託先の報告に基づき漏えいはなかったと判断) | 指定事業者の委託先の委託先 |
| 10月19〜21日 | GMOインターネットの「お名前.com デスクトップクラウド」に不正アクセス。影響の可能性があるサーバーは2万6739件 | 非監督のVPS |
GMO事案は、金融に直結した。同サービスはFXの自動売買に使われる仮想デスクトップで、自動売買ソフトは取引口座にログインした状態で動き続ける。そのため、VPS内にFX会社や証券会社の口座のIDやパスワードが保存されていることが多い。GMOの発表でも、取引ツールに保存された口座のログイン情報が取得・悪用された可能性が説明されている。
【確認できた事実】被害は現実のものとなった。
• 金融庁は10月22日付で、一般社団法人金融先物取引業協会を通じ、FXを取り扱う全事業者に緊急通知を発出した。内容は、利用者へのパスワード変更の呼びかけ、身に覚えのない取引の確認の注意喚起、顧客の取引状況のモニタリングの徹底である。
• 10月27日、片山さつき金融担当相は閣議後会見で、FX事業者5社から顧客被害の報告があったと公表した。5社は、ゴールデンウェイ・ジャパン、OANDA証券、アヴァトレード・ジャパン、外為ファイネスト、デューカスコピー・ジャパンである。
• 各社は、対象顧客の取引の一時停止、不正とみられる注文の遮断、パスワードの初期化などの措置を講じた。
攻撃手法も特定されている
【確認できた事実】パッケージ本文は、国内で相次ぐ情報漏えい事案の原因の一つとして「A2B攻撃」を挙げ、情報通信研究機構(NICT)がこれを特定したとしている。A2B攻撃(App-to-Backend Attack)とは、一般に公開されているアプリを解析し、その情報を悪用してアプリの接続先であるバックエンドサーバを攻撃する手法である。
【推察】前稿の空白④で扱った「公開アプリから割り出したAPIを突く手口」が、政府文書で名前を与えられた形である。ただし、後述のとおり、公開APIの最低基準を取引条件として課す施策は、66項目に含まれていない。
入口はどこにあるのか ―誰も指定していない共通の土台
ここで、一段降りて見る必要がある。仏アルケアの「外部委託先のプラットフォーム」も、GMOの「VPS」も、IDCFの「クラウド基盤」も、物理的にはどこかのデータセンターの中にある。
【確認できた事実】データセンターそのものが止まったとき何が起きるかは、すでに記録されている。2026年3月1日、UAEとバーレーンのAWSデータセンターがドローン攻撃を受け、UAEリージョンの3つのアベイラビリティゾーンのうち2つ、バーレーンリージョンの1ゾーンが機能停止した。電源を分けた複数区画が同時に止まったことで、クラウドの前提である冗長化設計が無効化された。障害が波及した先には、決済アプリ(Careem、Alaan、Hubpay)と銀行(ADCB、Emirates NBD)が含まれる。バーレーンリージョンは5か月後も機能障害の状態が続き、AWSは同リージョンの課金を停止した(当研究所既刊「四層フレームの破綻事例と対策」2026年7月30日)。
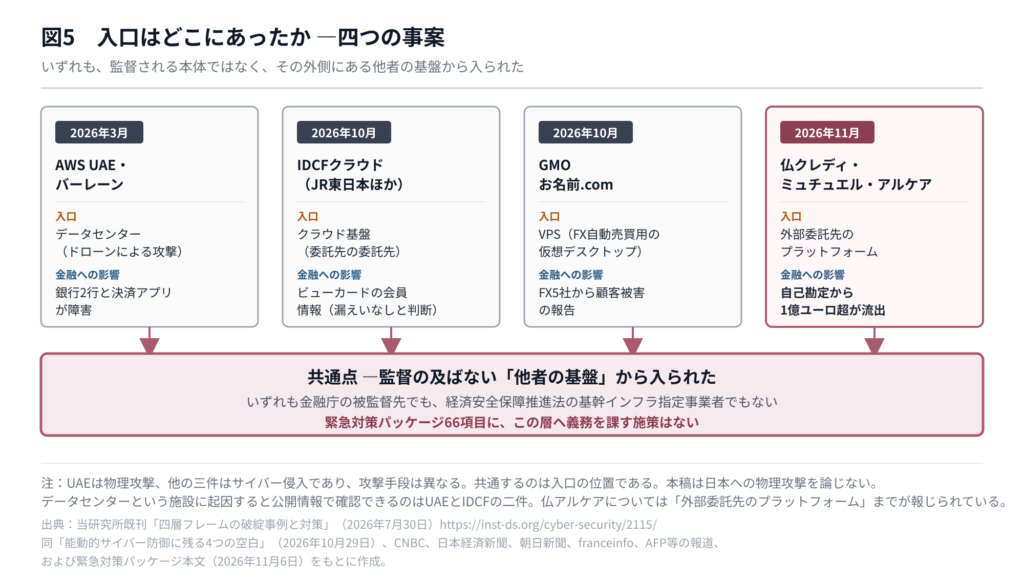
図5:四つの事案はいずれも、監督される本体ではなく、その外側にある他者の基盤から入られた。
【推察】本稿は、日本への物理攻撃を論じない。UAEの事例から取るのは一点だけである——データセンターが止まると、銀行と決済が止まる。 金融がこの層にどれだけ載っているかを示す、現時点で記録された因果である。
ここで、主張の範囲を限っておきたい。 四つの事案が共有しているのは、監督の及ばない他者の基盤から入られたという一点である。攻撃の手段は同じではない。UAEは物理攻撃であり、他の三件はサイバー侵入である。また、データセンターという施設に起因すると公開情報で確認できるのは、UAEとIDCFの二件にとどまる。 仏アルケアについて報じられているのは「外部委託先のプラットフォーム」までであり、本稿はその基盤がデータセンターに置かれていたとは断定しない。 四件を束ねる根拠は施設ではなく、制度上の位置である。
【確認できた事実】その土台は、経済安全保障推進法の基幹インフラ15分野に独立区分を持たない。当研究所は、データセンターを既刊「四層フレームの破綻事例と対策」(7月)で、委託先経由の侵入を既刊「新幹線も霞が関も狙われている」(4月)で、それぞれ扱ってきた。前稿(10月)は同じ空白を「空白① 対象」と呼んだ。
【推察】立地戦略から、制度の射程から、そして金融の監督から。三つの異なる角度から同じ空白に突き当たってきた。ただしこれは当研究所による三度の指摘であって、独立した第三者による検証ではない。 外部の検証を経ていない以上、本稿はこれを「欠落が実在することの証明」とは述べない。述べられるのは、異なる主題で書いた三稿が、いずれも同じ制度の継ぎ目に行き当たったという事実だけである。
否定基準:GMO事案で窃取された口座情報による不正取引が、FX5社の報告分を含めて限定的な規模にとどまり、かつ各社の監視体制で早期に遮断されていたことが確認される場合、「同じ入口がある」という指摘の実務上の重みは軽くなる。
第3章 監督が及ぶ先と、攻撃が入る場所のずれ
報告は届いていた
ここで注意すべき点がある。GMO事案で、報告は金融庁に届いていた。FX5社は被害を報告し、大臣が会見で公表している。問題は報告の不達ではない。
【推察】問題は、監督の網と攻撃の経路がずれていることにある。
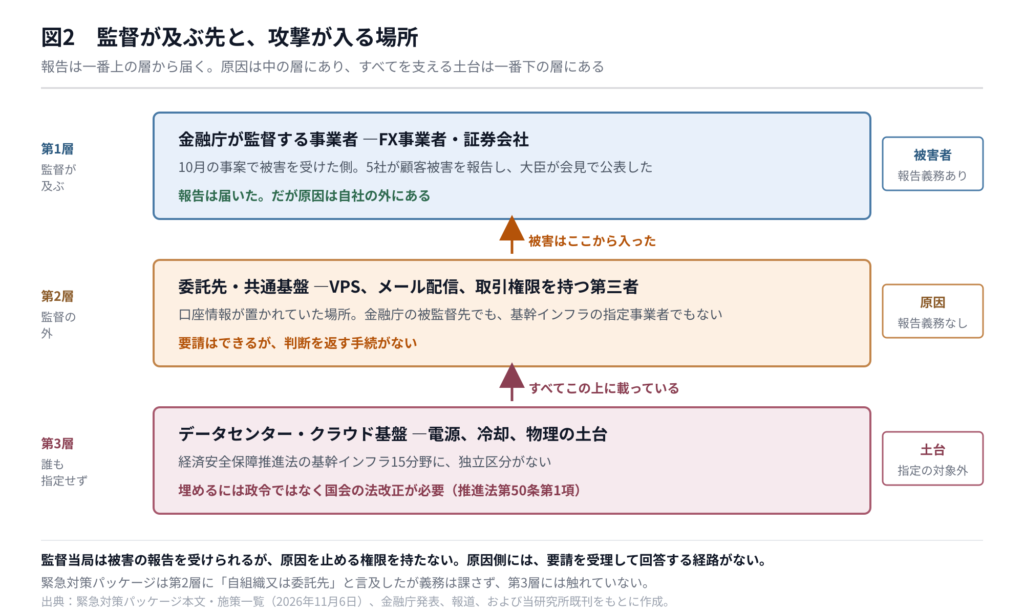
図2:報告は第1層から届く。原因は第2層にあり、すべてを支える土台は第3層にある。パッケージは第2層に言及したが義務は課さず、第3層には触れていない。
金融庁が10月22日に出した緊急通知は、FX事業者に対するものである。パスワード変更の呼びかけも、取引監視の強化も、被害者側に求める対策である。通知が出されたのは被害者側だけであり、原因側のVPS事業者には、何も出されていない。
一方、原因側のGMOは、能動的サイバー防御の適用を政府に要請した。しかし国家サイバー統括室の幹部は、個別企業からの要請を受け付ける仕組みはないと説明した(前稿の空白③)。
【推察】結果として、次の構図が生じる。監督当局は被害の報告を受けることはできるが、原因を止める権限を持たない。原因側には、要請を受理して回答する経路がない。
11月6日、金融庁は利用者に自衛を求めた
【確認できた事実】金融庁は11月6日、緊急対策パッケージの決定を踏まえ、「現下の情勢を踏まえた金融機関利用者へのお願い」を公表した。利用者に対し、メール内のリンクを安易にクリックしないこと、パスワードの使いまわしを行わないこと、フィッシング耐性のある多要素認証を利用すること、身に覚えのない取引の通知等があった場合には取引先の金融機関に速やかに連絡することを求めている。所管は、銀行・証券監督局総務課の金融犯罪対策室およびITサイバー・経済安全保障監理官室である。
【推察】呼びかけの相手は利用者であり、求めたのは自衛である。これは必要な措置だが、監督が及ばない場所から被害が入る構造そのものには触れていない。
報告の三系統
【確認できた事実】金融分野の事業者が被害を受けた場合、報告先は複数ある。
| 報告先 | 根拠・対象 | 性格 |
| 個人情報保護委員会 | 個人情報の漏えい | 法定の報告義務 |
| 金融庁 | 監督指針に基づく犯罪発生報告等 | 業法に基づく監督 |
| 国家サイバー統括室(NCO) | サイバー対処能力強化法に基づく事案報告(基幹インフラ15分野の指定事業者) | 2026年10月1日施行 |
【確認できた事実】パッケージは、この集約を強化する方向を示した。施策一覧には「重大な被害が生じている事案について、所管省庁において『重要インフラのサイバーセキュリティに係る行動計画』に基づく重要インフラの情報共有制度と同様に、迅速に情報を収集し、NCOに報告する」とある。
【推察】ただし、これは所管省庁からNCOへの報告であり、事業者の報告義務を整理するものではない。被害企業から見れば、報告先は依然として複数ありうる。集約が現場の負担をどう変えるかは、運用次第である。
否定基準:後続の運用指針で、金融庁への既存報告とNCOへの集約の関係が整理され、事業者の重複報告を避ける仕組みが示されている場合、本節の指摘は解消される。
第4章 緊急対策パッケージは何を決めたか
【確認できた事実】2026年11月6日、政府は首相官邸でサイバーセキュリティに関する関係閣僚会議(第2回)を開き、「サイバーセキュリティ緊急対策パッケージ」を決定した。本文9ページと別紙「施策一覧」からなり、施策は66項目に上る。同日の閣議で、2026年度予算の予備費から約100億円の支出も決定された。
パッケージは、目指すべき姿を「世界最高水準のサイバーレジリエンスを確保した社会」とし、本パッケージを「AI時代にふさわしいサイバーセキュリティの在り方へと我が国を移行させていく出発点」と位置づけた。
4本柱と主な具体策
| 柱 | 主な具体策 |
| (1) AIも活用した基本的な対策の徹底 | 注意喚起の発出(運用・管理、設計・開発、サプライチェーンの3分野)/保有する個人データの最小化、安全管理措置ガイドライン改正(令和9年1月施行目標)/マイナンバーカードのICチップ読取による本人確認の拡大/トップガン人材チーム(11月中、IPA)/政府システムのAI脆弱性診断の前倒し、SBOM含むIT資産管理/自治体サイバーセキュリティサポートチーム/AISIの機能強化、英国AISIとの情報共有枠組の構築を目指す/金融分野のレジリエンス強化【金融庁】/通信事業者、医療、学校、大学、港湾(TOS)の各分野の対策 |
| (2) 情報収集・集約、捜査・分析体制の強化 | セキュリティベンダおよびISMAP登録クラウド事業者にサイバー協議会への参加を促す/海外の大手デジタル企業・フロンティアAI企業から公表前の脆弱性情報を早期入手/所管省庁からNCOへの被害情報の報告/A2B攻撃を特定したNICTの分析能力強化、AIエージェントの攻撃を再現する「STARDUST BD」構築着手/サプライチェーン攻撃観測網の実証(令和9年始目途)/SCS評価制度(令和9年3月開始)で「★」取得企業に関係情報を求める仕組み/警察の資機材整備(暗号資産追跡を含む) |
| (3) サイバー攻撃への対処の戦略的実施 | アウトリーチ・チーム(11月中、NCOから能動的に接触)/官民サイバー救援隊(令和8年度中に事務局設置)/ジョイント・レスポンス・チーム(令和8年度中の早期に運用開始)/ファスト・フォレンジック・フォース(FFF)(警察庁・管区警察局)/全都道府県警察によるオール・ジャパンの合同捜査体制/「サイバーセキュリティお助け隊」に復旧・バックアップを追加/政府主導の脅威ハンティング/アクセス・無害化措置を含む対処、攻撃インフラのテイクダウン/同盟国・同志国との「顔の見える関係」の構築 |
| (4) 被害者支援・被害拡大防止策の強化 | 警察に「法人専用相談・通報窓口 サイバー被害110番(仮称)」開設/IPA・よろず支援拠点等の無料相談/消費生活センター(188)を個人向けの総合的な相談窓口に/「サイバー対応特設サイト」(10月30日開設)/通信事業者によるアクセス抑止策の在り方について法的課題を含め早急に検討【総務省】/偽・誤情報対策/デジタル推進委員約6万人の研修 |
| (5) その他 | 人材育成・体制強化/脆弱性対応の実施主体を定めるシステム関連契約の検討/耐量子計算機暗号(PQC)移行の工程表を2026年度に策定/量子暗号通信(QKD)の東名阪幹線ネットワーク構築 |
クラウドとデータセンターは、どう扱われたか
【確認できた事実】66項目のうち、クラウドに関わる記述は三つである。
| 記述 | 所管 | 性格 |
| ISMAPに登録されたクラウドサービスを提供するクラウド事業者等に、サイバー協議会への参加と連携の強化を促す | NCO・総務省 | 任意の要請 |
| ガバメントクラウドへの着実な移行、政府の重要な共通業務システムでの活用と運用監視体制の強化 | デジタル庁 | 政府システムの話 |
| ガバメントクラウド利用システムに、令和9年度中までにAIによるソースコード脆弱性検査を求める | デジタル庁 | ソースコードの話 |
【確認できた事実】一方、通信事業者についてはこう書かれている。
インフラ中のインフラを担う通信事業者におけるデータの保護やセキュリティに関する包括的な検討を行い、必要となる制度整備等を行う。【総務省】
【推察】通信事業者には「制度整備」と書き、クラウド事業者には「協議会への参加を促す」と書いた。 施設としてのデータセンター(電源、冷却、物理防護、立地)への記述は、本文にも施策一覧にもない。クラウドは、サービスとしては扱われているが、施設としては扱われていない。
この区別は、第3章で見た第3層の問題と同じものである。サービスとしての扱いには、ISMAPや協議会という枠組みがすでに存在する。施設としての扱いには、枠組みそのものがない。 本稿が提言①で指定対象の拡大を求めるのは、この後者の空白に対してである。
予備費100億円の内訳
| 用途 | 金額 |
| AIを使った政府システムの脆弱性チェック | 約20億円 |
| サイバー攻撃を巡る捜査のための警察の資機材整備・人材育成 | 約41億円 |
| デジタル庁のシステムのセキュリティ強化 | 約38億円 |
【推察】公表された内訳は、すべて政府側の体制強化である。民間の共通基盤の防護や、恐喝を受けた企業の支援に直接充てられた項目は見当たらない。
本文の外で出された法改正の指示
【確認できた事実】会議の席上、高市首相は古川俊治サイバー安全保障担当相に、サイバー対処能力強化法の改正を検討するよう指示した。首相は「日本も標的としたサイバー攻撃を把握する情報収集能力を強化するため、法改正について検討を進めてほしい」と述べた。日本経済新聞によれば、外国関連の通信情報に限られている分析対象を国内通信にも広げることなどが選択肢になる。
【確認できた事実】この法改正の指示は、パッケージ本文には記載されていない。 本文が触れているのは「情報収集の在り方を含む制度面の整備」という中長期的課題の一項目のみである。
第5章 四つの空白は埋まったか
前稿が示した四つの空白と六つの提言に照らし、本文と施策一覧(66項目)を読んで判定する。
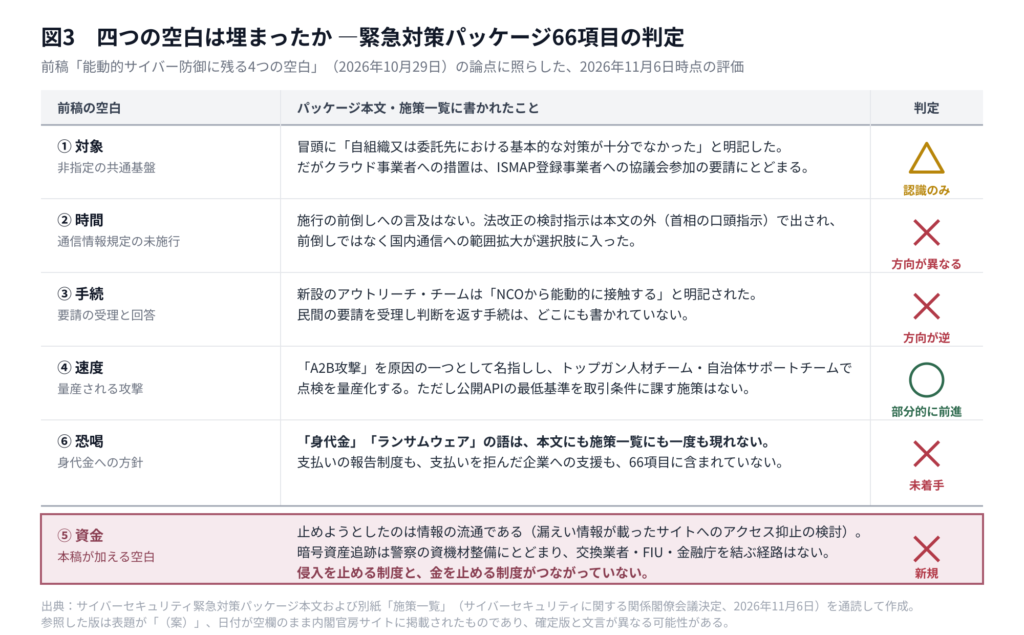
図3:前稿の四つの空白と、本稿が加える空白⑤の判定。
判定表
各項の詳細は次のとおりである。
| 前稿の空白・提言 | パッケージ本文の該当内容 | 判定 |
| 空白① 対象(非指定の共通基盤)提言①デジタル共通基盤の一括指定 | 冒頭で「自組織又は委託先」の対策不足を認めた。クラウド事業者にはISMAP登録事業者へのサイバー協議会参加の要請にとどまる。基幹インフラとしての指定、報告義務の対象拡大の記述はない。施設としてのデータセンターへの記述もない。通信事業者には「必要となる制度整備等を行う」と書かれており、扱いが分かれている。決定前日(11月5日)のNCO注意喚起も、委託先管理を求めた相手は委託元である | △ 認識は共有、制度は未着手 |
| 空白② 時間(通信情報規定の未施行)提言③前倒しと統制の強化を一体で | 本文に施行前倒しの記述はない。法改正は本文外の首相指示で、国内通信への拡大が選択肢に入った | × 方向が異なる。前倒しではなく範囲の拡大が先行する可能性 |
| 空白③ 手続(民間の要請の受理と回答)提言②受理と回答の手続 | アウトリーチ・チームは「NCOから能動的に接触する」と明記。救援隊は被害組織からの要請に応じるが、無害化措置の要請を受理し回答する手続の記述はない。決定2日後の特設ページも既存窓口の一覧 | × 着手済みだが未解消。方向が逆 |
| 空白④ 速度(量産される攻撃と人手の修正)提言⑤公開APIの最低基準 | A2B攻撃を名指しし、トップガン人材チーム、自治体サポートチーム、AI企業からの公表前脆弱性情報の入手を明記。SCS評価制度の要求事項にAPIの最低基準を含める記述はない | ○ 部分的に前進。点検の量産化は進むが、取引条件としての最低基準は未着手 |
| 提言④AI起点事案の窓口・国際協力の審査基準 | AISI機能強化、英国AISIとの情報共有枠組の構築を目指すと明記。国際連携は「顔の見える関係」の構築。日本が何を誰に渡すかの審査基準の記述はない | △ 片面のみ。受け取る側の設計はあるが、渡す側の基準がない |
| 提言⑥恐喝型攻撃への対処方針 | 「身代金」「ランサムウェア」の語は本文・施策一覧のいずれにも現れない。 支払いの報告制度、拒んだ企業への支援の記述はない。アクセス抑止策(ブロッキング)の検討のみ | × 未着手。情報の流通は止めるが、資金には触れていない |
判定の表記について:本稿は「未着手」と「未解消」を区別して用いる。「未着手」は、その論点に対応する措置が置かれていないことを指す。「未解消」は、措置は置かれたが問題が残ることを指す。空白③のみが後者である。アウトリーチ・チームという措置は置かれたが、要請を受理して回答する方向には設計されていない。
評価
【推察】パッケージの重心は、被害を受けた後の支援と事前の点検にある。この二つは前稿が求めたものでもあり、評価できる。特に、救援隊、ジョイント・レスポンス・チーム、FFF、そして全都道府県警察の合同捜査体制は、資金力や専門人材に乏しい企業の初動を底上げする。「サイバー被害110番」の開設も、被害を受けた法人が最初にどこへ連絡すべきかを一つに定める。
一方、前稿が制度の射程の問題として指摘した三つ——対象(誰が報告義務を負うか)、手続(要請に何が返るか)、恐喝への対処(資金をどうするか)——には、正面から応えていない。
とりわけ注意すべき点が二つある。
第一に、本文は委託先の問題を認識している。冒頭で「自組織又は委託先」と明記した。にもかかわらず、委託先に義務を課す施策はない。あるのは、SCS評価制度を「大企業の委託先管理手法として推奨する」こと、ISMAP登録クラウド事業者に協議会参加を促すことである。いずれも任意である。認識と制度の間に落差がある。
この落差は、パッケージ単独のものではない。【確認できた事実】決定の前日、2026年11月5日、国家サイバー統括室は「個人情報の漏えい等につながる不正アクセスへの対策について」と題する注意喚起を発出し、「委託先を含めたサプライチェーン全体の対策強化等について、改めて基本的な対策を徹底していただくよう」求めた。 翌6日、総務省が所管事業者等に同趣旨を周知している。宛先は、ウェブサイトやモバイルアプリを運用し個人情報を取り扱う事業者である。文末は「取り組んでいただくようお願いいたします」であり、法的義務ではない。
つまり政府は、委託元に対して「委託先を管理せよ」と求めている。委託先自身を名宛人にしたのではない。 翌日のパッケージも同じ構造である。二日続けて認識が示され、義務は一度も課されていない。 第2層に手が届かない理由は、意思の不足ではなく、現行制度に第2層を名宛人とする手段がないことにある。
第二に、空白②の扱いである。前稿は、通信情報規定の前倒しを、統制の強化と一体で行うよう求め、国内通信への拡大は勧めなかった。今回示されたのは、前倒しではなく範囲の拡大の検討であり、しかもそれはパッケージ本文の外にある。加えて本文(4)のアクセス抑止策も通信の秘密に関わる。二つの論点が、統制の設計を伴わないまま別々に動き出す可能性がある。
否定基準:後続の工程表や法改正案に、クラウド・データセンターの指定、民間要請への回答手続、身代金支払いの報告制度のいずれかが含まれていることが確認される場合、該当する判定は改められる。
第6章 資金の空白 ―漏えい情報は止める、では流出資金は誰が止めるのか
新しい空白
【推察】前稿の四つの空白に、本稿は五つめを加える。
空白⑤ 資金:侵入を止める制度と、抜かれた資金を止める制度がつながっていない。
緊急対策パッケージが(4)で打ち出したのは、「漏えいした個人情報等の悪用等を防ぐため、通信事業者によるアクセス抑止策の在り方について法的課題を含め早急に検討する」ことである。止める対象は情報の流通である。
しかし、仏銀行事案が示したのは、資金そのものが流出する型の攻撃である。この場合に止めるべきは情報ではなく送金であり、追うべきは暗号資産のアドレスである。
暗号資産への言及はあるが、連絡経路はない
【確認できた事実】施策一覧の警察庁の項目には、次の記述がある。
サイバー空間の匿名性を悪用した事案は、AIの悪用も相まって高度化・巧妙化していることから、暗号資産追跡やAIの利活用を含む捜査・実態解明の推進のために必要な資機材を整備する(令和8年度以前から継続的に実施)。
【推察】これは警察の捜査能力の整備であり、従前から継続している取組である。流出資金を検知した暗号資産交換業者が当局に通報する経路、当局が交換業者に凍結を促す経路、金融情報機関(FIU)が持つ疑わしい取引の情報とサイバー事案情報を接続する手順——いずれも66項目に含まれていない。
日本では誰が止めるのか
【推察】仏銀行事案を日本に置き換えると、各機関の権限はこう分かれる。
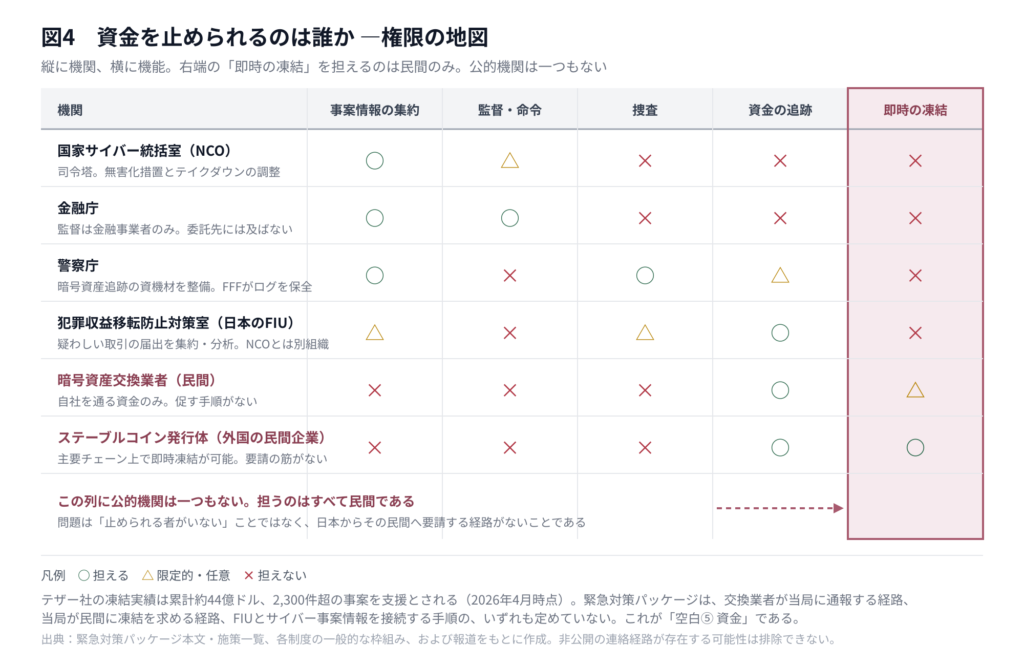
図4:縦に機関、横に機能。「即時の凍結」の列を担う公的機関がない。
「止められる者はいる」という事実
ここで誤解を避けておきたい。資金を即時に凍結できる者は、実在する。 それは当局ではない。
【確認できた事実】ステーブルコインの発行体は、自社が発行するトークンについて、それが流通する主要チェーン上で特定アドレスを凍結する技術的権限を持ち、実際に行使している。2026年4月23日の報道によれば、テザー社は累計で約44億ドル相当の資産凍結に関与し(うち約21億ドルが米当局関連)、2,300件超の事案を支援、65か国・340以上の法執行機関と連携していると公表している。同日には、不正活動に関連する3億4,400万ドル超を、OFACおよび米法執行機関との協力により凍結した。一部の媒体は同社を「暗号資産の影の法執行機関」と評している。
【確認できた事実】ただし、その凍結は法律に基づく命令の執行ではない。報道によれば、米法執行機関の非公式な要請に応じた凍結も含まれ、同社は凍結の適法性をめぐって提訴されている。
つまり構造はこうである。 暗号資産に換えられた資金を最も速く止められるのは、外国の私企業である。その私企業は、米国当局の要請には事実上応じている。日本の当局が同じ要請を行う公的な経路は、パッケージ本文および公開情報からは確認できない。
【推察】本稿が指摘したい空白は、「誰も止められない」ことではない。止められる者がいるのに、日本にはその者へ頼む筋道がないことである。交換業者についても同じで、国内の交換業者が流出資金を検知した場合に、NCO・警察庁・金融庁へ通報し判断を受ける経路は、制度として確認できない。
日本には前例がある
同じ入口と同じ出口は、日本で2024年に既に起きている。
【確認できた事実】2024年5月、DMM Bitcoinから約4,502.9ビットコイン(当時の時価で約482億円相当)が流出した。国内では2018年のコインチェック事案(NEM、約580億円相当)に次ぐ最大級の規模である。
【確認できた事実】2024年12月24日、警察庁は、関東管区警察局サイバー特別捜査部および警視庁による捜査・分析を踏まえ、FBIおよび米国防省サイバー犯罪センター(DC3)と共同で、北朝鮮を背景とするサイバー攻撃グループ「TraderTraitor」による犯行と特定した。同日、警察庁・内閣サイバーセキュリティセンター・金融庁が共同で注意喚起を発出している。
【確認できた事実】侵入経路は、DMM Bitcoin自身ではなかった。 公表された手口はこうである。攻撃者はLinkedInで採用担当者を装い、DMM Bitcoinが暗号資産の管理を委託していたGinco社の従業員に接触した。採用試験を装って悪意あるPythonスクリプトのURLを送り、ウォレット管理システムへのアクセス権を持つ同従業員の環境を侵害した。5月中旬、セッションクッキーを用いて同従業員になりすまし、Gincoの暗号化されていない通信システムへのアクセスに成功。5月下旬、DMM従業員による正規取引のリクエストを改ざんした。
【推察】つまりDMM事案もまた、委託先経由である。 監督対象である交換業者そのものが破られたのではない。その外側にある、暗号資産管理の委託先が破られた。 本稿が第2章から繰り返している構造が、2024年の時点で、日本国内で、最大級の金額とともに現れていた。
何が新しく、何が新しくないのか
したがって本稿は、新規性の範囲を狭く限る。
【確認できた事実】銀行自身の資金を狙う攻撃は新しくない。2016年のバングラデシュ中央銀行事案では、SWIFTの送金指示が悪用され、約8,100万ドルが流出した。
【確認できた事実】委託先経由の入口と暗号資産の出口という組み合わせも、新しくない。DMM事案が2024年の先例である。
【推察】本稿が新しいとするのは、標的が銀行の自己勘定であった点に限られる。 DMM事案で抜かれたのは、交換業者が顧客から預かっていた暗号資産である。仏アルケア事案で抜かれたのは、銀行が自ら保有する資金であった。暗号資産交換業者ではなく、預金を扱う商業銀行の固有資産が、委託先経由で直接削られた。
【推察】そして本稿の主張にとって、DMM事案が先例であることは弱点ではない。むしろ逆である。 同じ入口と同じ出口の組み合わせは、日本で既に一度成立している。 仏アルケア事案は、その組み合わせが商業銀行の自己勘定にも届くことを示した。
では、DMM事案のあと何が行われたか
【確認できた事実】2024年9月26日、関東財務局はDMM Bitcoinに対し、資金決済に関する法律第63条の16に基づく業務改善命令を発出した。内容は、流出事案の具体的な事実関係および根本原因の分析・究明、適正かつ確実な業務運営の確保、被害が発生した顧客の保護の徹底などである。
【確認できた事実】この命令の名宛人は、DMM Bitcoin自身である。
【推察】Ginco社が暗号資産交換業者として登録されているか否かを、本稿は確認していない。ただし同社はウォレット管理ソフトウェアの提供者であり、暗号資産交換業の登録業者である蓋然性は低いと考えられる。 この点は未確認のまま記す。
委託先の管理義務は、誰に課されているか
【確認できた事実】委託先の管理義務は、存在する。しかもそれは内閣府令ではなく、法律そのものに置かれている。 資金決済に関する法律第63条の9(委託先に対する指導)は、暗号資産交換業者が業務の一部を第三者に委託した場合(二以上の段階にわたる委託を含む)について、こう定める。
当該委託に係る業務の委託先に対する指導その他の当該業務の適正かつ確実な遂行を確保するために必要な措置を講じなければならない
【確認できた事実】義務を負うのは、暗号資産交換業者である。委託先は、指導を受ける対象として書かれている。 同条の委任を受けた内閣府令(暗号資産交換業者に関する内閣府令第16条)は、委託先の業務実施状況を定期的に確認すること、「必要かつ適切な監督等を行うための措置」、委託先が業務を適切に行えなくなった場合の再委託、必要に応じた契約の変更・解除などを具体化している。これらもすべて、委託元に課された義務である。
【推察】条文の設計は一貫している。「委託元に、委託先を指導させる」。委託先自身は、この法律の名宛人ではない。
【推察】DMM事案で業務改善命令の名宛人がDMM Bitcoinにとどまったのは、この構造の帰結と解しうる。 入口が委託先にあっても、法が名宛人として想定しているのは委託元である。そしてこれは、第2章で見たパッケージの構造と同じである。 11月5日のNCO注意喚起も、委託先管理を求めた相手は委託元だった。監督の名宛人を委託元に置いたまま、攻撃は委託先から入ってくる。 分野をまたいで、同じ設計が繰り返されている。
【推察】したがって本稿が提言①で求めるのは、「委託先を管理させる義務」を「委託先が自ら負う義務」に接続することである。 指導する側に義務を課す設計は、委託元が委託先の実態を把握できる限りで機能する。DMM事案では、侵害されたのは委託先の従業員のアクセス権と、委託先の暗号化されていない通信システムだった。 委託元が指導によって到達できる範囲を超えている。
【限定】 本稿は、資金決済法第63条の14(報告徴求)および第63条の15(立入検査)が委託先に及ぶか否かを確認していない。同法には前払式支払手段発行者(第24条第2項)および資金移動業者(第54条第2項)について委託先への報告徴求・立入検査の規定があり、暗号資産交換業者にも同種の規定が存在する可能性がある。仮に存在する場合、当局は委託先を「見る」権限を持ちながら、委託先に直接義務を負わせる仕組みを持たないことになる。本稿の指摘は、その場合にも成り立つ。
既刊との接続
【推察】当研究所の既刊「日本の銀行は気づいているか」(4月)は、イランの制裁回避ネットワークが暗号資産とフィンテックを経由して国際金融システムに入り込む構造を論じた。同稿が扱ったのは制裁回避の資金だが、追跡の技術と経路は、ハッキングによる流出資金と同じである。
同稿は、金融庁によるFinCENとの情報共有枠組みの強化と、暗号資産取引所への制裁スクリーニング義務化を提言した。本稿の観点からは、これらはサイバー事案への対処能力でもある。日本のFIUは警察庁の犯罪収益移転防止対策室であり、サイバー事案を所管するNCOとは別の組織である。この分離が、前稿第4章で指摘した「接続していない二つの報告制度」と同じ形で現れている。
否定基準:日本において、サイバー攻撃による流出資金について、暗号資産交換業者と捜査機関・金融当局を結ぶ連絡経路が既に存在し、運用されていることが確認される場合、本章の「資金の空白」という見立ては弱まる。
第7章 政策提言
提言は五つである。前稿の提言のうち、今回のパッケージで応えられなかったものを引き継ぎ、資金の論点を加えた。いずれも新しい組織を作らずに実行できる。
内訳を先に示す。①④⑤は、本稿の軸である「委託先経由の入口と暗号資産の出口」に直結する。②③は資金の提言ではないが、第5章の総合評価から直接導かれるものであり、前稿の続きとして本稿に含める。
提言① デジタル共通基盤を法改正で指定する
クラウド、データセンター、海底ケーブルの陸揚げ局を「デジタル共通基盤」として、経済安全保障推進法と能動的サイバー防御関連法の対象に加える。あわせて、指定事業者に対し、重要システムが依存する非指定の共通基盤の開示を求める。
この空白は、緊急対策では埋められない。 【確認できた事実】規制対象となる事業(特定社会基盤事業)は、経済安全保障推進法第50条第1項が号を列挙する形で法律本文に定めており、政令や主務省令に委任されていない。2026年に医療分野が追加された際も、同項に第14号を追加する法改正として行われた(参議院常任委員会調査室『立法と調査』2026年4月No.483、内閣府説明会資料)。【推察】したがってデータセンターを保護対象に加えるには、政令・省令の改正では足りず、国会による法改正が必要である。行政の裁量で年度内に処理できる課題ではない。
【推察】これは、パッケージがこの空白に触れなかったことの評価も変える。優先順位の問題である以前に、緊急対策という手段では原理的に埋められない空白だった。だからこそ、首相が指示した法改正の検討には、情報収集権限の拡大だけでなく、報告義務の対象の拡大を含めるべきである。
さらに、法改正で号が追加された後も、対象事業者の指定基準と特定重要設備の範囲は政令・主務省令で定められるため、実際に規律が及ぶまでには二段階を要する。医療分野の例では、法律の公布から施行まで最大1年6月の準備期間が置かれた。
• 短期:指定事業者による依存先の届出を、省令・ガイドラインで求める
• 中期:次の通常国会で推進法第50条第1項に号を追加する
検証の時点:2027年の通常国会。クラウド・データセンター事業者を報告義務の対象とする法改正案が提出されるか。
提言② アウトリーチ・チームに「受理と回答」の機能を加える
(本提言は資金の論点ではなく、第5章・空白③の評価から導かれるものである。)
11月中に新設されるアウトリーチ・チームは、政府から企業への働きかけである。ここに、民間からの要請を受理し、判断の結果(措置の有無ではなく、検討を終えたこと)を非公開でも当事者に通知する機能を加える。新しい組織は要らない。
発動の判断は政府に残してよい。必要なのは、要請した側に何が返るかが決まっていることである。
【追記:2026年11月9日時点】 本稿の校了後、国家サイバー統括室は特設ページ「コンタクトポイント・アドバイザリーハブ」を公開した。掲載されているのは、警察庁の通報窓口、IPAの不正アクセス特別相談窓口・サイバーセキュリティ相談窓口、消費者ホットライン(188)、中小企業向けの特別相談窓口(よろず支援拠点、中小機構IT経営サポートセンター)など、既存の相談・通報先の一覧である。企業からの要請を受理し、判断を返す手続は示されていない。回答期限の定めもない。名称が示すとおり、窓口(コンタクトポイント)と助言(アドバイザリー)であり、いずれも政府から民間への方向である。空白③は、パッケージ決定の2日後においても埋まっていない。
検証の時点:アウトリーチ・チームの発足(2026年11月中)。運用要領に民間からの要請の受理と回答が含まれるか。
提言③ アクセス抑止策と国内通信情報を、統制の設計と一体で検討する
(本提言も資金の論点ではなく、第5章・空白②の評価から導かれるものである。)
通信事業者によるアクセス抑止策も、国内通信情報の利用も、通信の秘密に関わる。二つが別々の検討として同時に進むことを避け、サイバー通信情報監理委員会の人員と検査体制の強化を条件として一体で設計する。
前稿が示した「情報と権限の制度的分離」——情報を集める機能と措置を講じる権限を別の承認系統に置く——は、ここでも適用されるべきである。外国関連通信情報の統制が実際に働くと確かめられる前に、範囲を国内通信へ広げることは勧めない。
検証の時点:法改正案の提出時。監理委員会の体制強化が同じ法案に含まれるか。
提言④ 資金を止める手順と根拠を、国内と国外に分けて定める
サイバー攻撃による資金流出について、次の四つを定める(図4の空白列を埋める)。
ここで空白を二つに分けなければならない。 国内と国外では、欠けているものが違う。同じ措置では埋まらない。
| 国内の暗号資産交換業者 | 外国のステーブルコイン発行体 | |
| 日本の権限 | 監督権限はある(資金決済法上の登録業者) | ない |
| 欠けているもの | 手順。流出資金を検知した際に誰へ通報し、当局が何を返すかが定まっていない | 筋道。誰が要請するのかも、その根拠も定まっていない |
| 現にある経路 | 疑わしい取引の届出(犯収法)。ただしサイバー事案を想定した運用ではない | 米当局の非公式な要請が事実上機能している |
(a) 国内 ―手順を定め、監督上の文書に書く。 交換業者が流出資金とみられる入金を検知した場合に、NCO・警察庁・金融庁へ通報する経路と、当局から注意を促す経路を定型化する。パッケージが整備する警察の暗号資産追跡の資機材を、この経路に接続する。
【推察】これは新たな立法を要しない範囲で対応しうると考えられる。 暗号資産交換業者は資金決済法上の登録業者であり、金融庁は既に監督権限を有している。手順の明記は、その権限の運用として、事務ガイドライン等に書く形が想定される。ただし本稿は、現行の事務ガイドラインにサイバー事案の流出資金に関する記載がどこまであるかを確認していない。 既存の記載との整理は、実務上の検討を要する。
(b) 国内 ―FIUとの接続。 警察庁の犯罪収益移転防止対策室が持つ疑わしい取引の情報と、NCOが集約するサイバー事案情報を、相互に参照できる手順を定める。
(c) 国外 ―誰が、何を根拠に要請するかを決める。 これは(a)(b)より難度が高い。外国の発行体に対して、日本の当局は命令を発する立場にない。しかし米当局は現に要請し、発行体は応じている。 したがって問題は権限の有無ではなく、誰が、何を根拠に、どの窓口へ要請するかが日本側で決まっていないことである。
【推察】まず定めるべきは、誰が要請するのかである。捜査機関(警察庁)か、監督官庁(金融庁)か、司令塔(NCO)か。次に何を根拠に要請するのかである。捜査共助の枠組みで行うのか、監督上の協力依頼として行うのか、FIU間の情報交換に接続するのか。
この二つが決まらないまま個別に連絡を取れば、要請は担当者個人の判断と人脈に依存することになる。 記録が残らず、なぜその判断をしたのかを後から検証できない。そして担当者が代われば、経路はそこで途切れる。
【確認できた事実】なお、発行体による凍結は適法性をめぐって争われている。米国の非公式要請に基づく凍結について、同社は提訴を受けている。したがって本稿は「米国と同じやり方をせよ」とは述べない。 日本が定めるべきは、要請が記録され、根拠を示せ、事後に検証できる形である。
(d) 国際的な情報共有。 FinCENなど各国FIUとの情報共有を、サイバー事案による流出資金にも適用する。渡す情報の範囲は、前稿の提言④が示した審査基準(相手・中身・相互性・判断権・文書と停止条件・経路の安全・複線化・事後の検査)に従う。
検証の時点:2027年3月末。(a)については監督上の文書に手順が示されるか、(c)については誰が要請するのかが明確にされるか。(a)(b)は行政の運用で対応しうる可能性があり、(c)より早く着手できると考えられる。
提言⑤ 恐喝型攻撃への国の対処方針を定める
前稿の提言⑥を引き継ぐ。「身代金」の語が66項目に一度も現れなかったことは、この論点が引き継がれなかったことを示す。
1. 身代金支払いの報告制度を設ける:禁止より先に、支払いの実態を国が把握する。オーストラリアの制度(支払い後72時間以内の報告)を参考にする。
2. 支払いを拒んだ企業への支援を定型化する:暴露された情報の拡散を防ぐための削除要請、利用者への注意喚起、二次被害への備えを、国の支援として手順化する。アクセス抑止策の検討は、この手順の一部として位置づける。
3. 対応の事後検証を公表する:個別の措置は非公開でよいが、事案が落ち着いた後に、国が何をしたかの検証を公表する。
検証の時点:2027年の通常国会。支払い報告の制度化が法案に含まれるか。
近く確かめられること
• アウトリーチ・チームの運用要領に、民間からの要請の受理と回答が含まれるか(11月中)
• サイバー対処能力強化法の改正案に、報告義務の対象拡大と監理委員会の体制強化が含まれるか
• 通信事業者によるアクセス抑止策の検討で、通信の秘密との関係がどう整理されるか
• SCS評価制度(2027年3月開始)の要求事項に、公開APIの最低基準が含まれるか
• 総務省が通信事業者について進める「必要となる制度整備」に、クラウド・データセンターが含まれるか
• 英国AISIとの情報共有枠組が、どのような条件で構築されるか(渡す情報の範囲と停止条件が示されるか)
日本が決められないが、本稿の結論を左右すること
以下は日本政府の権限の外にある。しかし結果しだいで、本稿の前提は変わる。
• 仏クレディ・ミュチュエル・アルケア事案で、パリ検察の捜査がどこまで進み、資金がどれだけ回収されるか。回収が進めば、暗号資産に換えられた資金は塞ぎうることになり、提言④の実現可能性は高まる。回収されなければ、出口の空白はより深い
• 同事案の侵入経路(外部委託先)の詳細が公表されるか。 公表されれば、日本の金融機関が自社の委託先で同じ条件が成立していないかを点検できる。公表されなければ、点検の手がかりがないまま同じ構造が残る
限界 ―本稿が確認できなかったこと
• 事実関係は2026年11月9日時点で確認できた公式資料と報道に基づく。「推察」と記した箇所は筆者の解釈である。
• 資金決済法第63条の14(報告徴求)および第63条の15(立入検査)の条文を確認できていない。 これらが暗号資産交換業者の委託先に及ぶか否かは未確認である。同法には前払式支払手段発行者(第24条第2項)および資金移動業者(第54条第2項)について委託先への規定があり、暗号資産交換業者にも同種の規定が存在する可能性がある。本稿の「委託先が義務の名宛人になっていない」という指摘は、第63条の9および同条の委任を受けた内閣府令が、委託元を名宛人としているという確認された事実に基づくものであり、当局の検査権限が委託先に及ばないことを主張するものではない。
• 第63条の9の条文は、法律事務所の解説ページに掲載された引用により確認した。 同ページの引用は2019年の改称前の文言(「仮想通貨交換業者」)であり、本稿は現行の「暗号資産交換業者」に読み替えて引用している。e-Gov法令検索の原文には到達できていない。
• Ginco社が暗号資産交換業の登録業者であるか否かを確認していない。 本稿は同社をウォレット管理ソフトウェアの提供者として扱っているが、法的地位の確認は行っていない。
• 11月5日の国家サイバー統括室の注意喚起について、原本(PDF)は取得できなかった。 本稿が引用した文言は、翌6日に総務省が公表した周知ページに掲載された引用部分による。原本に示された対策項目の全体像は、報道(JAPANSecuritySummit Update、2026年11月9日)を通じて把握したものであり、原文の見出しと完全に一致することは確認していない。
• 本稿は、確定版(表題に「(案)」を含まず、日付が「令和8年11月6日」と記載された版)で主要な引用箇所を照合した。 執筆当初に参照した会議資料版は表題が「(案)」、日付が空欄のままであったが、別URLで公開されている確定版と突き合わせた結果、本稿が引用した次の各点はいずれも一致している——冒頭の「自組織又は委託先」の記述、通信事業者に関する「必要となる制度整備等を行う」、クラウド事業者に関する「サイバー協議会への参加と連携の強化を促し」、アウトリーチ・チームの「今月中」設置と能動的接触の性格。また「身代金」および「ランサムウェア」の語が一度も現れないことも、確定版で確認した。 なお、あわせて公開された概要版(PDF)は取得していない。
• 「身代金」「ランサムウェア」の語、および施設としてのデータセンター(電源・冷却・物理防護・立地)に関する記述が本文・施策一覧に現れないことは、全文を通読して確認した。ただし、同義の表現が別の文脈で用いられている可能性は完全には排除できない。
• 予備費100億円の内訳は報道による。官民サイバー救援隊の運営費がどこに計上されるかは確認できていない。
• クレディ・ミュチュエル・アルケアの公式発表(コミュニケ)の原文は確認していない。被害額は確定していない。 流通している数字は、CNCM会長が認めた「1億ユーロ超」、ル・テレグラム紙の1億1800万ユーロ、ZachXBT氏が追跡した1億3300万ドル相当であり、後二者は為替換算でほぼ同額である。本稿は当事者発言である「1億ユーロ超」を採用した。 侵入経路の詳細(どの委託先か、どのような権限が悪用されたか)は公表されていない。
• 本稿は、アルケア事案の侵入経路をデータセンター上の基盤と断定しない。 報道が述べているのは「外部委託先のプラットフォーム」までであり、その基盤がデータセンターに置かれていたことを示す公開情報は確認できなかった。
• ステーブルコイン発行体の凍結実績に関する数値は、暗号資産専門媒体の報道による。 テザー社の公表資料の原文は確認していない。日本の当局から同社への要請経路が存在しないことは、公開情報に現れないという意味であり、非公開の経路の存在は排除できない。
• 発行体による凍結は、発行体が存在する資産に限られる。 ビットコインやイーサリアムのように発行体を持たない資産には、本稿が提言④(c)で述べた要請の経路は及ばない。仏アルケア事案で資金がどの資産に交換されたかは公表されておらず、本稿はこの点を確認していない。 したがって提言④(c)の実効性は、流出資金がどの資産に換えられるかに左右される。この限界は、国内の交換業者を対象とする(a)(b)には当てはまらない。
• 暗号資産取引所Krakenによる凍結の経緯は、韓国メディアがル・モンド紙の報道を引用したものであり、Kraken自身の発表は確認していない。
• 金融庁の10月22日付通知の原文は確認していない。報道による。
• UAE・バーレーンのデータセンター攻撃に関する記述は、当研究所既刊「四層フレームの破綻事例と対策」(2026年7月30日)の整理に依拠している。同稿が依拠した報道(CNBC、TechPolicy.Press等)の原文を本稿で再確認したものではない。
• 報告の三系統の整理は、各制度の一般的な枠組みに基づくものであり、個別の事案でどの報告が必要になるかは、事案の性質と事業者の業態によって異なる。
• 図4(権限の地図)の各機関の評価は、公開情報に基づく筆者の整理である。 日本において、暗号資産交換業者と捜査機関・金融当局を結ぶ非公開の連絡経路が既に存在する可能性は排除できない。
• 無害化措置は公表されない方針と報じられており、措置が講じられたかどうかは外部から検証できない。この点は前稿と同じ限界である。
参考資料
緊急対策パッケージ(一次資料)
1. サイバーセキュリティに関する関係閣僚会議「サイバーセキュリティ緊急対策パッケージ」2026年11月6日決定。確定版(表題に「(案)」を含まず、日付の記載があるもの)。https://www.cas.go.jp/jp/seisaku/cybersecurity_kakuryokaigi/pdf/countermeasure.pdf
2. 同「サイバーセキュリティ緊急対策パッケージ(案)」会議資料版。本文および別紙「施策一覧」。執筆当初に参照し、確定版と照合した。https://www.cas.go.jp/jp/seisaku/cybersecurity_kakuryokaigi/dai2/shiryo2.pdf
3. 内閣官房「サイバーセキュリティに関する関係閣僚会議」ページ。https://www.cas.go.jp/jp/seisaku/cybersecurity_kakuryokaigi/index.html
4. 金融庁「現下の情勢を踏まえた金融機関利用者へのお願い」2026年11月6日。https://www.fsa.go.jp/news/r8/sonota/20261106/20261106.html
5. 首相官邸「サイバーセキュリティに関する関係閣僚会議(第1回)」2026年10月26日。https://www.kantei.go.jp/jp/105/actions/202610/26kaigi_cyber.html
6. 国家サイバー統括室「サイバー対応特設サイト(コンタクトポイント・アドバイザリーハブ)」。2026年11月9日閲覧。https://www.cyber.go.jp/tokusetsu/contactpoint_advisory_hub/index.html
7. 内閣官房国家サイバー統括室「個人情報の漏えい等につながる不正アクセスへの対策について」2026年11月5日(PDF:https://www.cyber.go.jp/pdf/press/261105_taiou.pdf )。本稿は総務省による周知ページ(下記)を通じて内容を確認した。
8. 総務省「個人情報の漏えい等につながる不正アクセスへの対策について(事業者向け注意喚起)」2026年11月6日。https://www.soumu.go.jp/menu_kyotsuu/important/kinkyu02_000683.html
緊急対策パッケージ(報道)
9. 時事通信「政府がサイバー攻撃の『緊急対策パッケージ』 強制遮断の検討加速、被害防止へ新チーム」2026年11月6日。https://www.jiji.com/jc/article?k=2026110600989&g=pol
10. 共同通信「政府、ブロッキング検討 サイバー対策にAI活用」2026年11月6日。https://www.chunichi.co.jp/article/1335754
11. 日本経済新聞「首相、能動的サイバー防御法の改正検討を指示 AI点検など緊急対策」2026年11月6日。https://www.nikkei.com/article/DGXZQOUA0426D0U6A101C2000000/
12. Impress Watch「政府、『サイバーセキュリティ緊急対策パッケージ』策定 予備費から100億円」2026年11月6日。https://www.watch.impress.co.jp/docs/news/2154548.html
13. 日テレNEWS NNN「政府『サイバーセキュリティ緊急対策パッケージ』まとめる」2026年11月6日(施策66項目)。https://news.yahoo.co.jp/articles/0c08b6b46585671e32f5266dc380fe2c777eca56
14. 時事通信「サイバー対策強化に100億円 政府が予備費支出決定」2026年11月6日。https://news.yahoo.co.jp/articles/49bec3e5e3b51b44253805d49f5071d818455bf7
クレディ・ミュチュエル・アルケア事案
15. franceinfo「Des millions d’euros volés, une attaque inédite, une enquête ouverte… Ce que l’on sait du piratage du Crédit mutuel Arkéa」2026年11月5日。https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/des-millions-d-euros-voles-une-attaque-inedite-et-une-enquete-ouverte-ce-que-l-on-sait-du-piratage-du-credit-mutuel-arkea_8269124.html
16. AFP「Crédit Mutuel Arkéa: cyberattaque pour près de 100 millions d’euros, enquête ouverte」2026年11月4日(Boursorama掲載)。https://www.boursorama.com/actualite-economique/actualites/credit-mutuel-arkea-cyberattaque-pour-pres-de-100-millions-d-euros-enquete-ouverte-7a25b65f08450c07e9ea616dca1bfc71
17. ITmedia NEWS「仏銀行Credit Mutuel Arkeaにサイバー攻撃 委託先経由で侵入、不正送金の被害は約1億ユーロか」2026年11月5日。https://www.itmedia.co.jp/news/article/2611/05/2000002891/
18. The Block「Crédit Mutuel Arkéa confirms cyberattack after ZachXBT flags $133M in suspected losses」2026年11月4日。https://www.theblock.co/news/business/2026-11-04-french-bank-confirms-cyberattack-434372
19. Seoul Economic Daily「Hackers Steal 100 Million Euros From French Regional Bank」2026年11月5日(ル・モンド紙報道とKrakenの対応を引用)。https://en.sedaily.com/finance/2026/11/05/hackers-steal-100-million-euros-from-french-regional-bank
20. presse-citron「Fraude chez Crédit Mutuel Arkéa : la banque en dit plus sur la cyberattaque dont elle a été victime」2026年11月4日(11月5日更新。同行コミュニケの引用を含む。侵入経路、ブロックと回収の区別、金額非確認の根拠)。https://www.presse-citron.net/fraude-chez-credit-mutuel-arkea-la-banque-en-dit-plus-sur-la-cyberattaque-dont-elle-a-ete-victime/
21. MoneyVox「Crédit Mutuel Arkéa a récupéré « une partie » des 100 millions d’euros dérobés par la cyberattaque」2026年11月7日(CNCM会長ダニエル・バール氏のFrance 5発言)。https://www.moneyvox.fr/banque/actualites/111149/credit-mutuel-arkea-a-recupere-une-partie-des-100-millions-euros-derobes-par-la-cyberattaque
22. euronews「Crédit Mutuel Arkéa victime d’une cyberattaque : 118 millions d’euros auraient été volés」2026年11月4日。https://fr.euronews.com/2026/11/04/credit-mutuel-arkea-victime-dune-cyberattaque-118-millions-deuros-auraient-ete-voles
GMO事案と金融庁の対応
23. 日本経済新聞「金融庁、FX各社に不審な取引の監視強化要請 GMO系で不正アクセス」2026年10月23日。https://www.nikkei.com/article/DGXZQOUB23AR60T21C26A0000000/
24. 朝日新聞「FX不正アクセス、国内5社から被害報告 金融庁『注意喚起を』」2026年10月27日。https://news.yahoo.co.jp/articles/13af3c1dda4372a7f75d4a4e56f7ac88f07a553c
25. 読売新聞「FX取引で不正アクセス、GMO関連で5社から顧客被害の報告」2026年10月27日。https://news.yahoo.co.jp/articles/7f0be109989e61c6736d122d2f3565edd5c46d0a
26. ビジネス+IT「金融庁がFX各社に緊急通知、GMO他国内5社が不正アクセス被害報告」2026年10月27日。https://news.yahoo.co.jp/articles/c4d11ceb85b0aef3d0fa26558ccfcdd7b2822a47
27. 日本経済新聞「GMO系、FX自動売買サービスに不正アクセス 顧客情報閲覧か」2026年10月21日。https://www.nikkei.com/article/DGXZQOUC2155P0R21C26A0000000/
DMM Bitcoin事案
28. Impress Watch「DMMのビットコイン流出、北朝鮮の犯行グループが関与」2024年12月24日。https://www.watch.impress.co.jp/docs/news/1650273.html
29. あたらしい経済「DMM Bitcoin不正流出の手口明らかに、北朝鮮ハッカーがGinco社員に接触=警察庁」2024年12月24日。https://www.neweconomy.jp/posts/441333
30. ITmedia NEWS「DMMに業務改善命令 ビットコイン482億円分の不正流出受け」2024年9月26日。https://www.itmedia.co.jp/news/articles/2409/26/news208.html
暗号資産の凍結
31. Bitcoin.com News「Tether Freezes $344 Million in USDT With OFAC and US Law Enforcement」2026年4月23日(累計約44億ドル、2,300件超、65か国340機関との連携というテザー社公表値を報じたもの)。https://news.bitcoin.com/tether-freezes-344-million-in-usdt-with-ofac-and-us-law-enforcement/
32. CoinDesk Japan「テザー、トロン上の『不正活動』に関連する3億4,400万ドル相当のUSDTを凍結」2026年4月23日。https://www.coindesk.com/ja/business/2026/04/23/tether-freezes-usd344-million-in-usdt-on-tron-tied-to-illicit-activity
33. Phemex「テザー、4,240万USDT凍結で提訴」。https://phemex.com/ja/news/article/tether-faces-lawsuit-over-424-million-usdt-freeze-tied-to-informal-us-request-95528
法令・指針
34. 「資金決済に関する法律」第63条の9(委託先に対する指導)。条文はみらい総合法律事務所の解説ページ掲載の引用により確認(引用は2019年改称前の文言)。https://www.mc-law.jp/kigyohomu/26119/
35. 「暗号資産交換業者に関する内閣府令」(平成29年内閣府令第7号)第14条・第16条。条文はLawPlayer掲載版により確認。https://lawplayer.com/jp/act/429M60000002007
36. 「資金決済に関する法律」第24条第2項(前払式支払手段発行者の委託先に対する報告徴求・立入検査)、第54条第2項(資金移動業者の同)。日本法令外国語訳データベースシステム掲載の法文により確認。https://www.japaneselawtranslation.go.jp/ja/laws/view/4477
37. 独立行政法人情報処理推進機構(IPA)「『新しいタイプの攻撃』の対策に向けた設計・運用ガイド 改訂第2版」2011年11月(入口対策・出口対策の枠組み)。https://www.ipa.go.jp/en/security/vulnerabilities/gg76us0000008owo-att/000017308.pdf
基幹インフラ指定の手続
38. 参議院常任委員会調査室・特別調査室「経済安全保障の更なる推進に向けた法改正――経済安全保障推進法及びJBIC法の一部改正案――」『立法と調査』2026年4月 No.483。https://www.sangiin.go.jp/japanese/annai/chousa/rippou_chousa/backnumber/2026pdf/20260430003.pdf
39. 内閣府「経済安全保障推進法における特定社会基盤役務の安定的な提供の確保に関する制度(説明会資料)」2026年7月7日。https://www.cao.go.jp/keizai_anzen_hosho/suishinhou/infra/doc/infra_setsumeikai.pdf
当研究所の既刊
40. 一般財団法人日本危機管理研究所「能動的サイバー防御に残る4つの空白 ―施行初月の攻撃と恐喝が突いた制度の穴と、緊急対策への提言」2026年10月29日。
41. 同「四層フレームの破綻事例と対策 ―データセンター物理攻撃、AIエージェントによる自律型侵入、輸出規制の攻防」2026年7月30日(2026年10月29日更新)。(英語版:https://inst-ds.org/cyber-security/2185/ )
42. 同「日本の銀行は気づいているか Are Japan’s Banks Paying Attention? ―イランの9000億円が日系金融網に迫っている」2026年4月2日(2026年11月5日最終更新)。
43. 同「新幹線も霞が関も狙われている ―中国政府系APTグループの活動分析と日本の重要インフラ脆弱性の検証」2026年4月5日(2026年6月22日更新)。
44. 同「『実世界ネイティブAI』という賭け ―日本はAIの主権を確立できるのか、新たな依存を生むのか」2026年7月22日。
用語集
| 用語 | 説明 |
| 資金(本稿での用法) | 本稿の「資金」は、攻撃によって被害者から抜かれた資金を指す。攻撃者の活動資金や資金源ではない。また、何かの用途のために用意された原資でもなく、被害組織が自ら保有していた財産、または顧客から預かっていた資産である。「財産」ではなく「資金」と呼ぶのは、送金・交換という形で移動している局面を扱うためで、「資金を止める」はその移動の凍結を意味する。相手方の資金源を断つ政策(テロ資金供与対策など)とは論点が異なる |
| 入口・出口(本稿での用法) | 本稿の「入口」は攻撃者が侵入した場所、「出口」は抜かれた資金の換金先・移転先を指す。セキュリティ分野の定着語である「出口対策」は、侵入されたマルウェアによる情報の持ち出しを防ぐ対策を意味し、本稿の用法とは対象が異なる |
| 名宛人(なあてにん) | 義務や命令が誰に向けられているかを指す語。行政手続法は「名あて人」と表記し、不利益処分の相手方を意味する(同法第13条・第14条)。本稿では、報告義務・監督・行政処分・注意喚起が実際に誰を相手にしているかを示すために用いる。攻撃が入る場所と義務が向けられる相手が一致していないことが、本稿の中心的な指摘である |
| 自己勘定 | 金融機関が自らの資金で行う取引に使う口座。顧客から預かった資産とは区別される。仏銀行事案では、顧客口座ではなくこの自己勘定が標的となった |
| VPS(仮想専用サーバー) | インターネット経由で借りるコンピューター。FXの自動売買では、自宅のPCを閉じても取引を続けられるよう、24時間稼働するVPS上で売買ソフトを動かすことが多い。そのため取引口座のログイン情報がVPS内に保存されがちである |
| データセンター | サーバーを大量に収容し、電力・冷却・通信を供給する施設。クラウドもVPSも、物理的にはこの建物の中にある。日本では経済安全保障推進法の基幹インフラ15分野に独立区分がない |
| デジタル共通基盤 | クラウド、データセンター、海底ケーブルの陸揚げ局など、多数の事業者が共通して依存する基盤の総称。本稿および当研究所既刊が、保護対象として一括指定すべきだと提言しているまとまり |
| A2B攻撃 | App-to-Backend Attack。一般に公開されているアプリを解析し、その情報を悪用してアプリの接続先であるバックエンドサーバを攻撃する手法。国内で相次ぐ漏えい事案の原因の一つとして、緊急対策パッケージが名指しした |
| アクセス抑止策(ブロッキング) | 通信事業者が特定のウェブサイトへの接続を抑止すること。緊急対策パッケージでは、漏えいした個人情報が掲載されたサイトへの対策として、法的課題を含め早急に検討するとされた。憲法が保障する通信の秘密との関係が論点 |
| アウトリーチ・チーム(仮称) | 攻撃情勢の分析等に基づき、潜在的な被害のおそれがある組織に国家サイバー統括室から能動的に接触するチーム。2026年11月中に新設 |
| 官民サイバー救援隊(仮称) | 官民の専門人材で構成し、被害組織から要請があり必要性・緊急性が特に認められる場合に派遣される支援チーム。令和8年度中の早期に事務局を設置 |
| ジョイント・レスポンス・チーム(仮称) | 国民の生命・身体・財産に重大な危害が生じ、安全保障や社会経済に重大な影響を与える事案で、NCO・所管省庁・警察・防衛省/自衛隊等の職員が被害組織に派遣される |
| ファスト・フォレンジック・フォース(FFF)(仮称) | 事案発生時のログの保全や早急な原因究明等の初期対応を担う専門人材のチーム。警察庁および管区警察局等に設置 |
| トップガン人材チーム | IPAに設置され、高性能AIを活用して模擬的な攻撃テスト(ペネトレーションテスト)を行う専門人材のチーム。2026年11月中に立ち上げ |
| SCS評価制度 | サプライチェーン強化に向けたセキュリティ対策評価制度。企業のセキュリティ対策状況を評価し取引の共通尺度とする。2027年3月開始予定 |
| ISMAP | 政府情報システムのためのセキュリティ評価制度。登録されたクラウドサービスが政府調達の対象となる |
| FIU(金融情報機関) | Financial Intelligence Unit。マネーロンダリング・テロ資金供与対策の中枢機関。日本では警察庁の犯罪収益移転防止対策室が相当する |
| FinCEN(金融犯罪捜査網) | 米財務省傘下の金融情報機関。銀行秘密法の執行を担い、不審取引報告を分析して法執行機関と共有する |
| 能動的サイバー防御(ACD) | 攻撃を未然に防ぐため、政府が攻撃元のサーバー等にアクセスして無害化措置をとる仕組み。サイバー対処能力強化法に基づき、2026年10月1日に主要部分が施行された |
| サイバー通信情報監理委員会 | 通信情報の取得・利用や無害化措置について、事前承認や検査を行う独立性のある機関。2026年4月1日設置 |
| 国家サイバー統括室(NCO) | 内閣官房に設置されたサイバーセキュリティの司令塔。2025年7月1日、内閣サイバーセキュリティセンター(NISC)を改組して設置された |
| 基幹インフラ・特定社会基盤事業者 | 経済安全保障推進法に基づき指定される、重要なインフラを担う事業者。対象事業は同法第50条第1項が号を列挙する形で法律本文に定めており、政令に委任されていない。したがって分野の追加には国会の法改正を要する。現在15分野が対象で、クラウド・データセンターは含まれていない |
| 暗号資産交換業者 | 暗号資産の売買・交換を行う事業者。資金決済法に基づく登録制。流出資金が暗号資産に交換された場合、異常を検知して凍結しうる立場にある |
筆者:舩山美保 一般財団法人 日本危機管理研究所 理事
国際標準化、技術インテリジェンス、知的財産分析、地政学・危機管理を専門とする戦略アナリスト。キヤノン株式会社において国際標準・新技術分野の特許調査および戦略分析業務に従事。ISO/IEC JTC 1/SC 28(オフィス機器)副国際幹事として、国際規格策定および多国間交渉の調整を担い、国際標準化活動への貢献によりITSCJ国際標準化貢献賞を3回受賞。現在、中東アジア情報戦略研究所フェロー。公益社団法人 日本外国特派員協会(FCCJ)プロフェッショナル・アソシエイト会員。上智大学外国語学部卒業。青山学院大学大学院修了(国際政治経済学・哲学・心理学)。
本財団の執筆体制について
本財団の分析記事は、理事・主任研究員による一次資料調査に加え、実務家・研究者による寄稿論考(寄稿論考カテゴリ)を通じて、複数の専門的視点を反映する体制を採っています。寄稿を希望される研究者・実務家の方は、[お問い合わせ]よりご連絡ください。
*本稿の引用・転載は、出典(一般財団法人日本危機管理研究所/著者名/URL)を明記いただく場合に限り自由です。見出しや文脈を変更した抜粋転載はご遠慮ください。